Herausforderung Likelihood-Bewertung in IEC 62443-3-2
Die Norm IEC 62443-3-2 verlangt eine Risikoanalyse für industrielle Steuerungssysteme (ICS), gibt jedoch keine feste Methodik für die Bestimmung der Eintrittswahrscheinlichkeit (Likelihood) vor. Statt statistischer Wahrscheinlichkeiten empfiehlt sich eine Annäherung über das Angriffspotenzial. Diese Herangehensweise ermöglicht eine nachvollziehbare und wiederholbare Bewertung, ohne scheinbare Exaktheit vorzutäuschen.
Fünf Faktoren zur Strukturierung der Likelihood
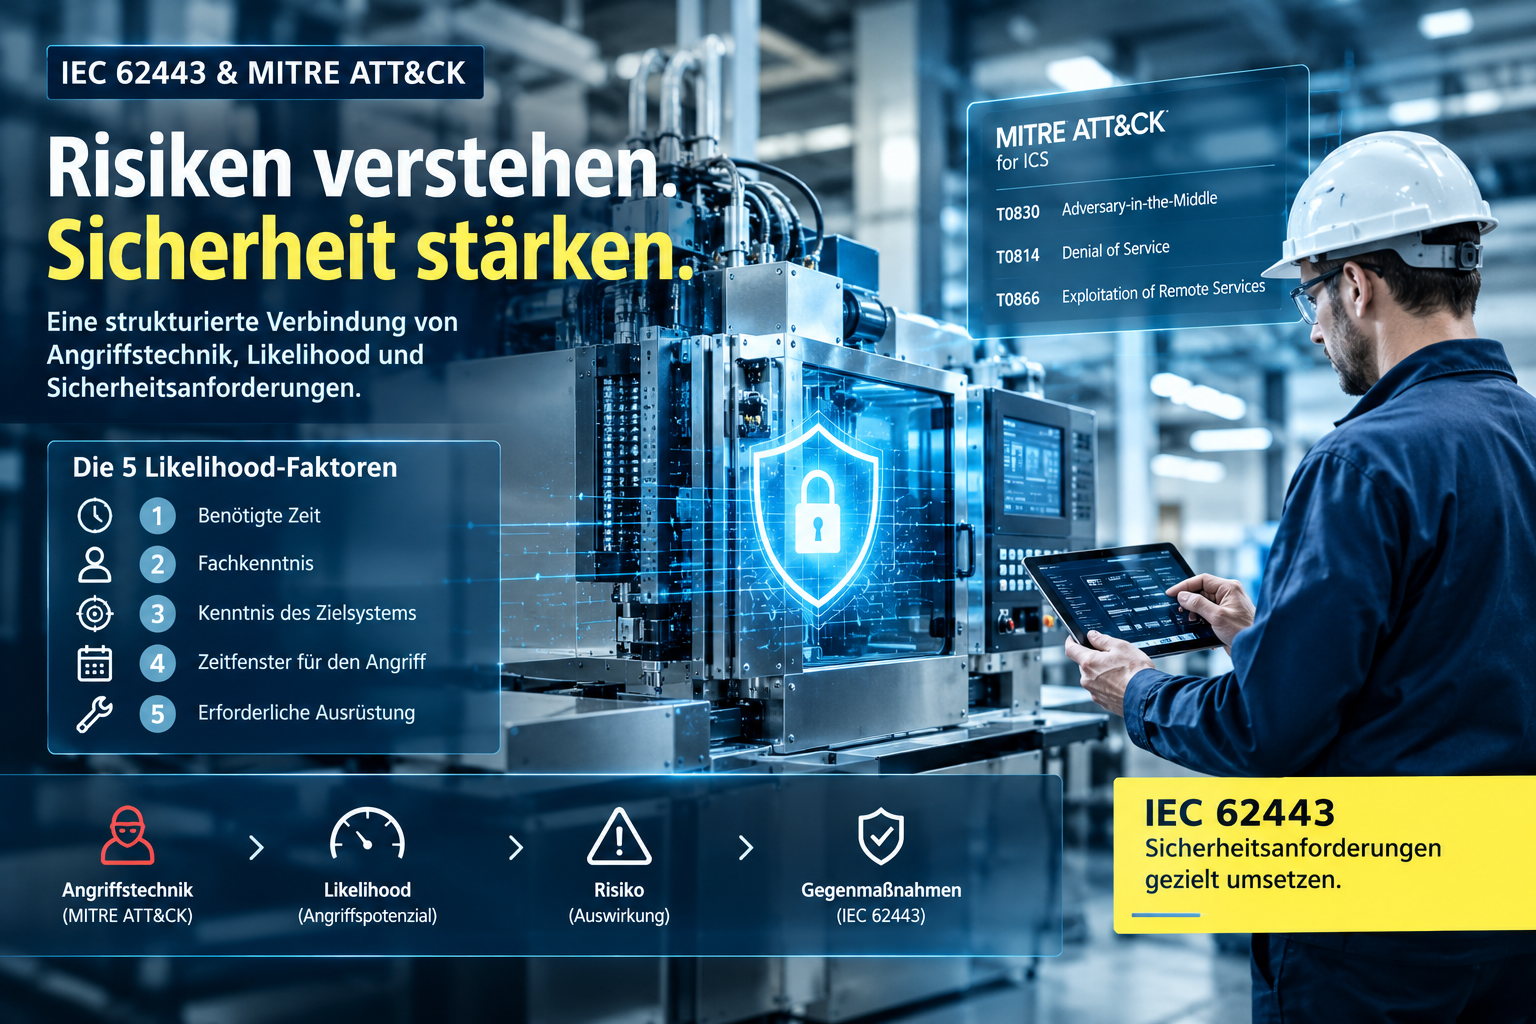
Die Praxis zeigt, dass sich die Likelihood anhand von fünf zentralen Faktoren bewerten lässt. Diese Faktoren ermöglichen eine systematische Einschätzung des Angriffspotenzials:
- Elapsed Time: Zeitaufwand für die Durchführung des Angriffs.
- Specialist Expertise: Erforderliche fachliche Kenntnisse des Angreifers.
- Knowledge of the TOE: Notwendiges Wissen über das Target of Evaluation (TOE).
- Window of Opportunity: Zeitfenster, in dem der Angriff möglich ist.
- Equipment: Benötigte Werkzeuge und technische Hilfsmittel.
Ein vereinfachter Bewertungsansatz kann diese Faktoren beispielsweise über eine additive Punktelogik abbilden. Dabei ist zu beachten, dass eine solche 0-bis-5-Systematik eine praktische Modellierung darstellt und nicht als normative Vorgabe der IEC 62443-3-2 zu verstehen ist.
Praktische Umsetzung der Faktorenbewertung
Für jeden Faktor wird eine Skala definiert, die von niedrigem bis zu hohem Angriffspotenzial reicht. Beispielsweise könnte die Bewertung für Elapsed Time wie folgt aussehen:
- 0 Punkte: Angriff erfordert mehrere Wochen oder Monate.
- 3 Punkte: Angriff ist innerhalb weniger Tage durchführbar.
- 5 Punkte: Angriff kann in Minuten oder Stunden erfolgen.
Die Summe der Punkte aller fünf Faktoren ergibt einen Wert, der das Angriffspotenzial und damit die Likelihood annähert. Diese Methode schafft Transparenz und ermöglicht eine vergleichbare Risikobewertung über verschiedene Szenarien hinweg.
MITRE ATT&CK for ICS als Ergänzung zur IEC 62443-3-2
Die Kombination von IEC 62443-3-2 mit MITRE ATT&CK for ICS erweitert die Risikoanalyse um konkrete Angriffsszenarien. Während die IEC 62443-3-2 die strukturierte Bewertung von Risiken und die Ableitung von Gegenmaßnahmen unterstützt, liefert MITRE ATT&CK eine detaillierte Beschreibung realer Angriffsverfahren.
Beispiele für die Integration von MITRE ATT&CK
MITRE ATT&CK beschreibt verschiedene Angriffstechniken, die für die Likelihood-Bewertung relevant sind:
- Adversary-in-the-Middle (T0830): Abfangen, Verändern oder Einschleusen von Netzwerkkommunikation. Relevante Sicherheitsaspekte sind hier Systemintegrität und Datenvertraulichkeit.
- Denial of Service (T0814): Beeinträchtigung der Verfügbarkeit von Geräten oder Funktionen.
- Exploitation of Remote Services (T0866): Ausnutzung von Schwachstellen in Remote-Diensten für Zugriff oder Bewegung innerhalb einer ICS-Umgebung.
Durch die Verknüpfung dieser Angriffstechniken mit den fünf Faktoren der Likelihood-Bewertung entsteht eine nachvollziehbare Kette: Bedrohung → Angriffstechnik → Angriffspotenzial → Likelihood → Auswirkung → Risiko → Gegenmaßnahmen.
Vorteile der kombinierten Analyse
Die Integration von MITRE ATT&CK in die IEC 62443-3-2-Risikoanalyse bietet mehrere Vorteile:
- Konkrete Angriffsszenarien: MITRE ATT&CK liefert reale Beispiele, die die Bewertung der Likelihood fundierter machen.
- Strukturierte Risikobewertung: IEC 62443-3-2 ermöglicht eine systematische Ableitung von Sicherheitsmaßnahmen.
- Nachvollziehbarkeit: Die Kombination schafft eine transparente Grundlage für Entscheidungen und Dokumentation.
- Wiederholbarkeit: Die Methode lässt sich auf verschiedene Systeme und Szenarien anwenden.
Diese Herangehensweise reduziert Unsicherheiten bei der Likelihood-Bewertung und unterstützt die Entwicklung wirksamer Schutzmaßnahmen.
Fazit: Systematische Risikoanalyse als Grundlage für Cybersicherheit
Die Bestimmung der Likelihood in der IEC 62443-3-2 erfordert eine strukturierte Herangehensweise. Die Kombination mit MITRE ATT&CK for ICS schafft eine solide Basis für eine nachvollziehbare und wiederholbare Risikoanalyse. Unternehmen sollten prüfen, ob sie diese Methode bereits einsetzen oder ob eine Integration in bestehende Prozesse sinnvoll ist.
Eine transparente Bewertung der Eintrittswahrscheinlichkeit ist entscheidend, um gezielte Sicherheitsmaßnahmen abzuleiten und die Cybersicherheit industrieller Steuerungssysteme zu stärken.
Schreibe einen Kommentar