Autor: Kurt Fisch

  • Maschinenverordnung & CRA: 5 Pilotprojekte

    Maschinenverordnung & CRA: 5 Pilotprojekte

    Warum der Einkauf jetzt handeln muss

    Ab dem 11. September 2026 treten erste Meldepflichten nach dem Cyber Resilience Act (CRA) in Kraft. Hersteller, Importeure und Inverkehrbringer müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb von 24 Stunden melden. Ab dem 20. Januar 2027 wird die EU-Maschinenverordnung (EU) 2023/1230 vollständig anwendbar – mit konkreten Cybersicherheitsanforderungen, die in der technischen Dokumentation nachzuweisen sind. Der CRA folgt ab dem 11. Dezember 2027 mit verbindlichen Cybersicherheitsnachweisen für Produkte mit digitalen Elementen. Für Einkauf bedeutet dies: Wer neue Produkte entwickelt oder beschafft, sollte die Umsetzung der Vorgaben jetzt vorbereiten, um spätere Verzögerungen oder Sanktionen zu vermeiden.

    Betroffene Produkte und Verantwortliche

    Der CRA gilt für Hardware und Software mit digitalen Elementen – von IoT-Geräten über industrielle Steuerungen bis zu Anwendungen und Plattformen. Betroffen sind nicht nur Hersteller, sondern auch Importeure und Inverkehrbringer. Die Maschinenverordnung (EU) 2023/1230 ergänzt diese Anforderungen speziell für Maschinen und legt in Anhang III, Punkt 1.1.9 fest, dass ein „Schutz vor Korrumpierung“ nachzuweisen ist. Zusätzlich können je nach Produkt und Einsatzbereich weitere Vorgaben wie die NIS-2-Umsetzung, das Produktsicherheitsgesetz (ProdSG), die DSGVO (insbesondere Art. 32) oder die TRBS 1115 relevant werden.

    Cybersicherheit als Entwicklungs- und Dokumentationspflicht

    Cybersicherheit muss bereits in der Entwicklung berücksichtigt werden („Security by Design“) und über den gesamten Produktlebenszyklus nachweisbar sein („Security by Default“). Die technische Dokumentation muss vor dem Inverkehrbringen vorliegen und umfasst:

    • Eine Cybersicherheitsrisikobewertung
    • Eine Software-Stückliste (SBOM)
    • Technische Design- und Entwicklungsunterlagen
    • Dokumentierte Sicherheitsprüfungen und Testnachweise
    • Prozesse für Schwachstellenmanagement und Sicherheitsupdates

    Die Dokumentation ist grundsätzlich mindestens zehn Jahre aufzubewahren. Die Analyse und Überarbeitung der technischen Unterlagen kann mehrere Monate in Anspruch nehmen. Wer neue Produkte entwickelt oder beschafft, sollte daher frühzeitig prüfen, welche produktspezifischen Anforderungen gelten und wo Lücken bestehen.

    Sanktionen bei Verstößen

    Verstöße gegen den CRA können mit Sanktionen von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes geahndet werden. Für Einkauf bedeutet dies: Compliance ist nicht nur eine technische, sondern auch eine wirtschaftliche Notwendigkeit. Frühzeitige Vorbereitung reduziert das Risiko von Verzögerungen, Nachbesserungen oder Bußgeldern.

    Praktische Vorbereitung: 5 Pilotprojekte nutzen

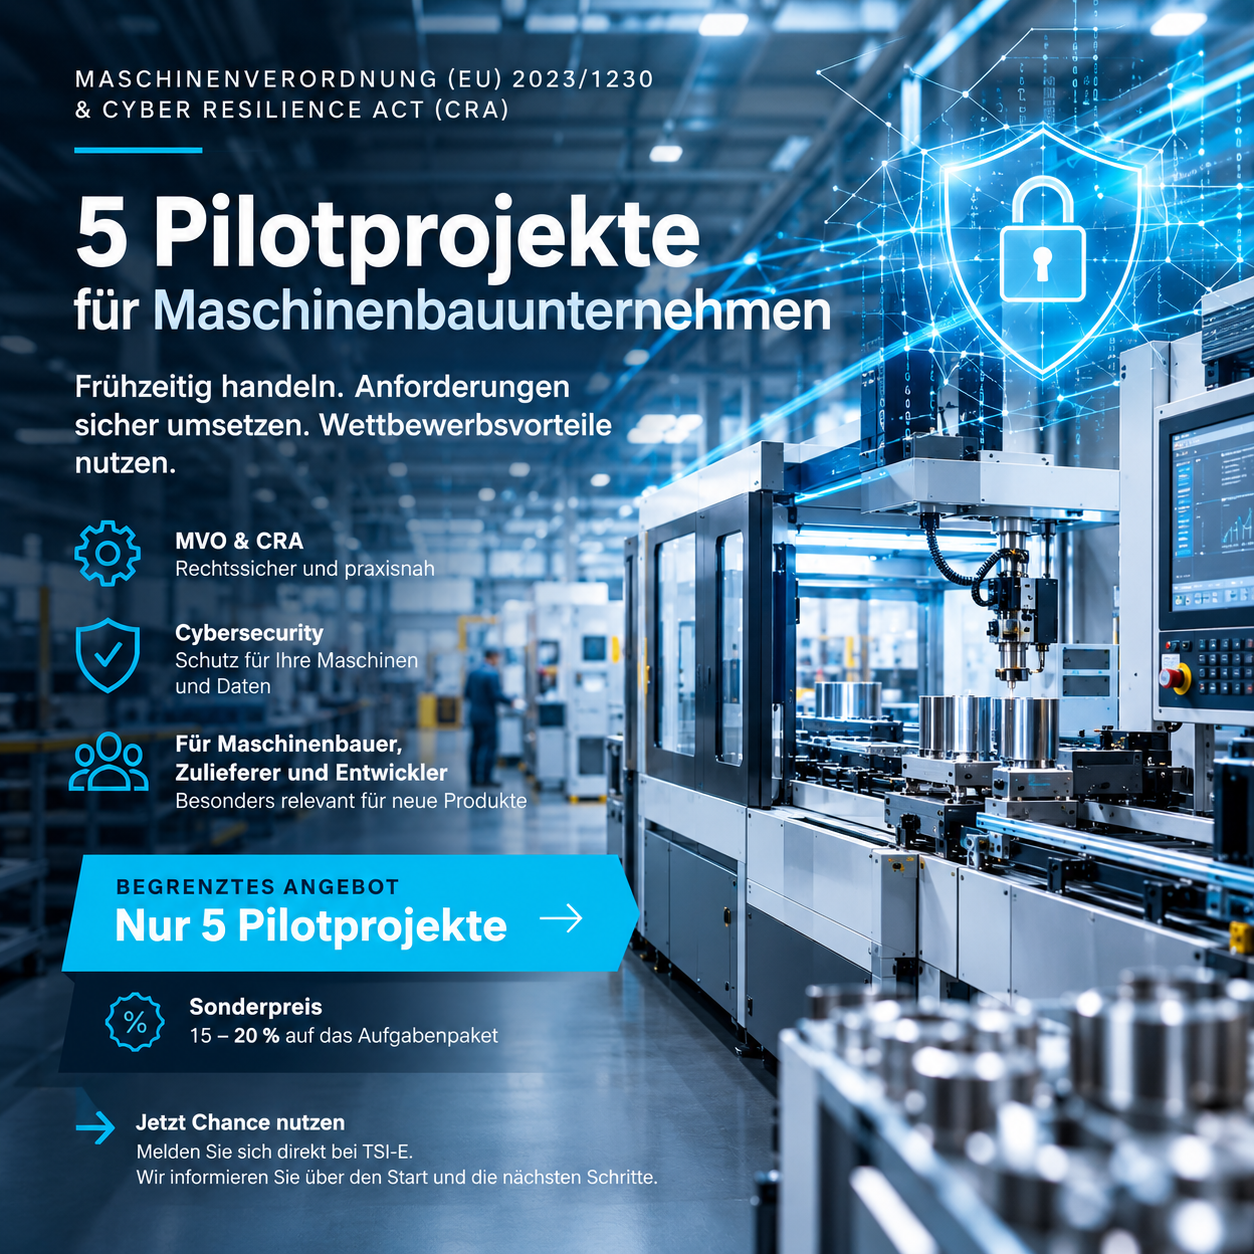
    Um Unternehmen bei der Umsetzung der neuen Vorgaben zu unterstützen, stehen fünf Pilotprojekte zur Verfügung. Diese bieten die Möglichkeit, die Anforderungen der Maschinenverordnung und des CRA praxisnah zu erproben und Lösungen für die eigene Produktpalette zu entwickeln. Ziel ist es, Cybersicherheit früh in die Entwicklungsprozesse zu integrieren und die technische Dokumentation rechtzeitig zu vervollständigen.

    Der Einkauf sollte diese Gelegenheit nutzen, um:

    • Produktspezifische Anforderungen zu identifizieren
    • Lücken in der aktuellen Dokumentation zu erkennen
    • Prozesse für Schwachstellenmanagement und Updates zu etablieren
    • Schnittstellen zu anderen relevanten Vorgaben (z. B. DSGVO, NIS-2) zu klären

    Fazit: Cybersicherheit als Wettbewerbsfaktor

    Die Maschinenverordnung und der CRA führen zu neuen Pflichten, die ab 2026 schrittweise in Kraft treten. Für Einkauf bedeutet dies: Cybersicherheit muss früh in der Produktentwicklung verankert werden. Wer jetzt handelt, vermeidet spätere Verzögerungen, Nachbesserungen oder Sanktionen. Die angebotenen Pilotprojekte bieten eine praktische Möglichkeit, die Umsetzung vorzubereiten und die technische Dokumentation rechtzeitig zu vervollständigen. Compliance wird damit nicht nur zur rechtlichen Pflicht, sondern auch zum Wettbewerbsvorteil.
  • Maschinenverordnung: Warum einwandfreie Funktion nicht MVO-konform bedeutet

    Maschinenverordnung: Warum einwandfreie Funktion nicht MVO-konform bedeutet

    Die Maschinenverordnung: Neue Pflichten für Hersteller und Betreiber

    Die Maschinenverordnung (MVO) führt erweiterte Anforderungen ein, die über die reine Funktionsfähigkeit einer Maschine hinausgehen. Für Unternehmen bedeutet dies, dass selbst technisch ausgereifte Anlagen nicht zwangsläufig den gesetzlichen Vorgaben entsprechen. Die MVO verlangt eine systematische Bewertung der Konformität, die Dokumentation aller relevanten Sicherheitsaspekte sowie die Implementierung entsprechender Prozesse.

    Hersteller und Betreiber stehen vor der Herausforderung, diese Anforderungen frühzeitig zu erkennen und umzusetzen. Dabei geht es nicht nur um die Einhaltung von Normen, sondern auch um die Nachweisführung gegenüber Behörden und Kunden. Wer hier nicht rechtzeitig handelt, riskiert Compliance-Lücken, die zu rechtlichen und wirtschaftlichen Konsequenzen führen können.

    Technische Dokumentation: Mehr als nur ein Pflichtdokument

    Die technische Dokumentation ist ein zentraler Bestandteil der MVO-Konformität. Sie muss nicht nur vollständig, sondern auch nachvollziehbar und aktuell sein. Dazu gehören unter anderem:

    • Risikobeurteilungen nach den einschlägigen Normen
    • Nachweise der Einhaltung von Sicherheitsanforderungen
    • Betriebsanleitungen mit klaren Sicherheitshinweisen
    • Konformitätserklärungen und CE-Kennzeichnung

    Fehlt einer dieser Bestandteile oder ist er nicht auf dem aktuellen Stand, kann dies die Konformität der Maschine infrage stellen. Besonders kritisch ist die Dokumentation bei Maschinen, die nachgerüstet oder in bestehende Anlagen integriert werden. Hier müssen Hersteller und Betreiber sicherstellen, dass alle relevanten Unterlagen lückenlos vorliegen und den aktuellen Anforderungen entsprechen.

    Prozesse und Nachweise: Strukturierte Umsetzung ist entscheidend

    Die MVO verlangt nicht nur die Einhaltung technischer Standards, sondern auch die Implementierung interner Prozesse, die eine kontinuierliche Compliance sicherstellen. Dazu zählen:

    • Regelmäßige Überprüfung der technischen Dokumentation
    • Systematische Risikobewertung bei Änderungen oder Nachrüstungen
    • Schulungen für Mitarbeiter, die mit der Maschine arbeiten oder sie warten
    • Dokumentation von Wartungs- und Instandhaltungsmaßnahmen

    Ohne diese Prozesse besteht die Gefahr, dass selbst konforme Maschinen im Laufe der Zeit ihre Zulassung verlieren. Besonders bei älteren Anlagen oder Maschinen, die in neue Produktionsumgebungen integriert werden, ist eine strukturierte Vorgehensweise unerlässlich. Unternehmen sollten daher prüfen, ob ihre internen Abläufe den Anforderungen der MVO entsprechen und gegebenenfalls Anpassungen vornehmen.

    Praktische Schritte zur MVO-Konformität

    Um die Anforderungen der Maschinenverordnung zu erfüllen, empfiehlt sich ein schrittweises Vorgehen:

    1. Bestandsaufnahme: Prüfen Sie, welche Maschinen und Anlagen in Ihrem Unternehmen betroffen sind und ob die technische Dokumentation vollständig ist.
    2. Lückenanalyse: Identifizieren Sie fehlende Nachweise oder veraltete Unterlagen und priorisieren Sie die notwendigen Maßnahmen.
    3. Prozessanpassung: Implementieren Sie interne Abläufe, die eine kontinuierliche Compliance sicherstellen, z. B. durch regelmäßige Überprüfungen und Schulungen.
    4. Externe Unterstützung: Holen Sie sich bei Bedarf fachliche Expertise ein, um komplexe Anforderungen sicher umzusetzen.

    Fazit: Frühzeitig handeln, um Risiken zu vermeiden

    Die Maschinenverordnung stellt Unternehmen vor neue Herausforderungen. Eine einwandfreie technische Funktion allein reicht nicht aus, um die gesetzlichen Anforderungen zu erfüllen. Hersteller und Betreiber müssen sicherstellen, dass ihre Maschinen nicht nur sicher, sondern auch vollständig dokumentiert und prozesskonform sind. Wer hier frühzeitig handelt, vermeidet Compliance-Risiken und sichert die Wettbewerbsfähigkeit seiner Produkte.

    Eine professionelle Begleitung kann helfen, die notwendigen Schritte strukturiert und effizient umzusetzen. So lassen sich Anforderungen klar erkennen und Lösungen zielgerichtet entwickeln.

  • NIS-2-Umsetzung in Deutschland: Pflichten für die Geschäftsführung

    NIS-2-Umsetzung in Deutschland: Pflichten für die Geschäftsführung

    NIS-2: Was steckt hinter der Richtlinie?

    Die NIS-2-Richtlinie ist eine EU-weite Vorgabe zur Stärkung der Cybersicherheit. Deutschland hat sie mit dem NIS-2-Umsetzungsgesetz in nationales Recht überführt. Der zentrale Teil der Umsetzung ist im neuen BSI-Gesetz (BSIG) verankert. Seit dem 6. Dezember 2025 ist das Gesetz in Kraft und gilt für Unternehmen und Organisationen in definierten Sektoren.

    Welche Unternehmen sind betroffen?

    Die NIS-2-Umsetzung betrifft nicht alle Unternehmen, sondern vorrangig solche aus kritischen und wichtigen Sektoren. Dazu zählen unter anderem:

    • Energie
    • Wasser
    • Verkehr
    • Gesundheitswesen
    • Banken und Finanzmarktinfrastrukturen
    • Digitale Infrastruktur
    • IT- und Managed-Service-Dienstleister
    • Öffentliche Verwaltung
    • Hersteller und Produzenten in bestimmten Bereichen
    • Abfallwirtschaft
    • Post und Kurierdienste
    • Lebensmittelproduktion und -verarbeitung

    Entscheidend ist nicht allein die Branche. Ob ein Unternehmen als „besonders wichtige Einrichtung“ oder „wichtige Einrichtung“ eingestuft wird, hängt von weiteren Kriterien ab, darunter Unternehmensgröße und konkrete Tätigkeit.

    Vier zentrale Pflichten für betroffene Unternehmen

    Das BSIG definiert klare Anforderungen, die betroffene Unternehmen umsetzen müssen. Im Kern lassen sich diese in vier Pflichten zusammenfassen:

    1. Systematisches Cybersicherheitsrisikomanagement

    Unternehmen müssen angemessene technische und organisatorische Maßnahmen etablieren, um Cybersicherheitsrisiken zu managen. Dazu gehören unter anderem:

    • Risikoanalyse
    • Incident Response
    • Backup und Wiederherstellung
    • Krisenmanagement
    • Lieferkettensicherheit
    • Sichere Entwicklung und Wartung von IT
    • Schwachstellenmanagement
    • Zugriffskontrolle und Verschlüsselung
    • Schulungen und Sicherheitskonzepte

    Diese Anforderungen sind insbesondere in § 30 BSIG geregelt.

    2. Meldepflicht bei Sicherheitsvorfällen

    Bei einem erheblichen Sicherheitsvorfall gelten gestufte Meldepflichten. Die erste Meldung muss grundsätzlich innerhalb von 24 Stunden nach Kenntniserlangung erfolgen. Anschließend sind weitere Informationen oder eine Abschlussmeldung erforderlich.

    3. Registrierung beim BSI

    Betroffene Einrichtungen müssen sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren. Die Registrierung erfolgt über das dafür vorgesehene BSI-Portal. Nach § 33 BSIG gilt eine Frist von drei Monaten, nachdem die Einrichtung erstmals oder erneut unter die entsprechende Einstufung fällt.

    4. Verantwortung der Geschäftsleitung

    Die Geschäftsleitung ist in die Pflicht genommen: Sie muss die erforderlichen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Zudem besteht eine regelmäßige Schulungspflicht für die Geschäftsführung. Bei Pflichtverletzungen sieht das Gesetz unter bestimmten Voraussetzungen eine Haftung vor.

    „Wichtige“ vs. „besonders wichtige“ Einrichtungen

    Das BSIG unterscheidet zwischen wichtigen und besonders wichtigen Einrichtungen. Beide Kategorien unterliegen den grundlegenden Anforderungen an Risikomanagement und Meldepflichten. Allerdings gibt es Unterschiede in den Aufsichts- und Nachweismöglichkeiten.

    Für Unternehmen bedeutet das konkret:

    • Zuerst die Betroffenheit feststellen
    • Anschließend die konkreten Pflichten bestimmen
    • Dann das Sicherheitsniveau und die Nachweise aufbauen

    Praktische Umsetzung: Schritt für Schritt

    Eine strukturierte NIS-2-Umsetzung lässt sich in folgende Schritte unterteilen:

    1. Betroffenheitsprüfung

    Zunächst muss geklärt werden, ob das Unternehmen überhaupt vom BSIG und damit von NIS-2 erfasst ist.

    2. Einstufung

    Falls das Unternehmen betroffen ist, muss die Einrichtungskategorie (wichtig oder besonders wichtig) und der relevante Sektor bestimmt werden.

    3. Gap-Analyse

    Es sollte geprüft werden, welche bestehenden Sicherheitsmaßnahmen bereits den Anforderungen entsprechen und wo Lücken bestehen.

    4. Maßnahmenplan

    Risiken priorisieren, technische und organisatorische Maßnahmen festlegen sowie Verantwortlichkeiten definieren.

    5. Incident-Management

    Sicherstellen, dass ein erheblicher Cybervorfall erkannt, bewertet, intern eskaliert und fristgerecht gemeldet werden kann.

    6. Dokumentation und Nachweise

    Nicht nur Maßnahmen umsetzen, sondern deren Umsetzung nachvollziehbar dokumentieren.

    7. Geschäftsleitung einbinden

    Verantwortlichkeiten, Überwachung und Schulungen auf Leitungsebene etablieren.

    Wichtig: NIS-2 ist kein einmaliges IT-Projekt und auch kein Zertifikat. Es geht um ein dauerhaftes Cybersecurity-Risikomanagement innerhalb der Organisation. Das Gesetz verlangt ausdrücklich geeignete, verhältnismäßige und wirksame Maßnahmen sowie deren Dokumentation.

    Aktueller Stand 2026

    Die deutsche Umsetzung der NIS-2-Richtlinie ist bereits geltendes Recht. Das BSIG ist seit Dezember 2025 in Kraft und wurde 2026 bereits weiter angepasst. Unternehmen müssen die Anforderungen nun umsetzen, da es sich nicht mehr um eine bevorstehende Gesetzesänderung handelt.

    Fazit: Handlungsempfehlungen für die Geschäftsführung

    Betroffene Unternehmen sollten umgehend prüfen, ob sie unter die NIS-2-Umsetzung fallen. Anschließend gilt es, die konkreten Pflichten zu identifizieren und ein systematisches Cybersicherheitsrisikomanagement aufzubauen. Die Geschäftsführung sollte dabei eine aktive Rolle übernehmen, da sie für die Umsetzung und Überwachung der Maßnahmen verantwortlich ist. Eine frühzeitige Gap-Analyse und die Einbindung aller relevanten Bereiche sind entscheidend, um die Anforderungen fristgerecht und wirksam zu erfüllen.

  • NIS-2-Umsetzung in Deutschland – kurz erklärt

    NIS-2-Umsetzung in Deutschland – kurz erklärt

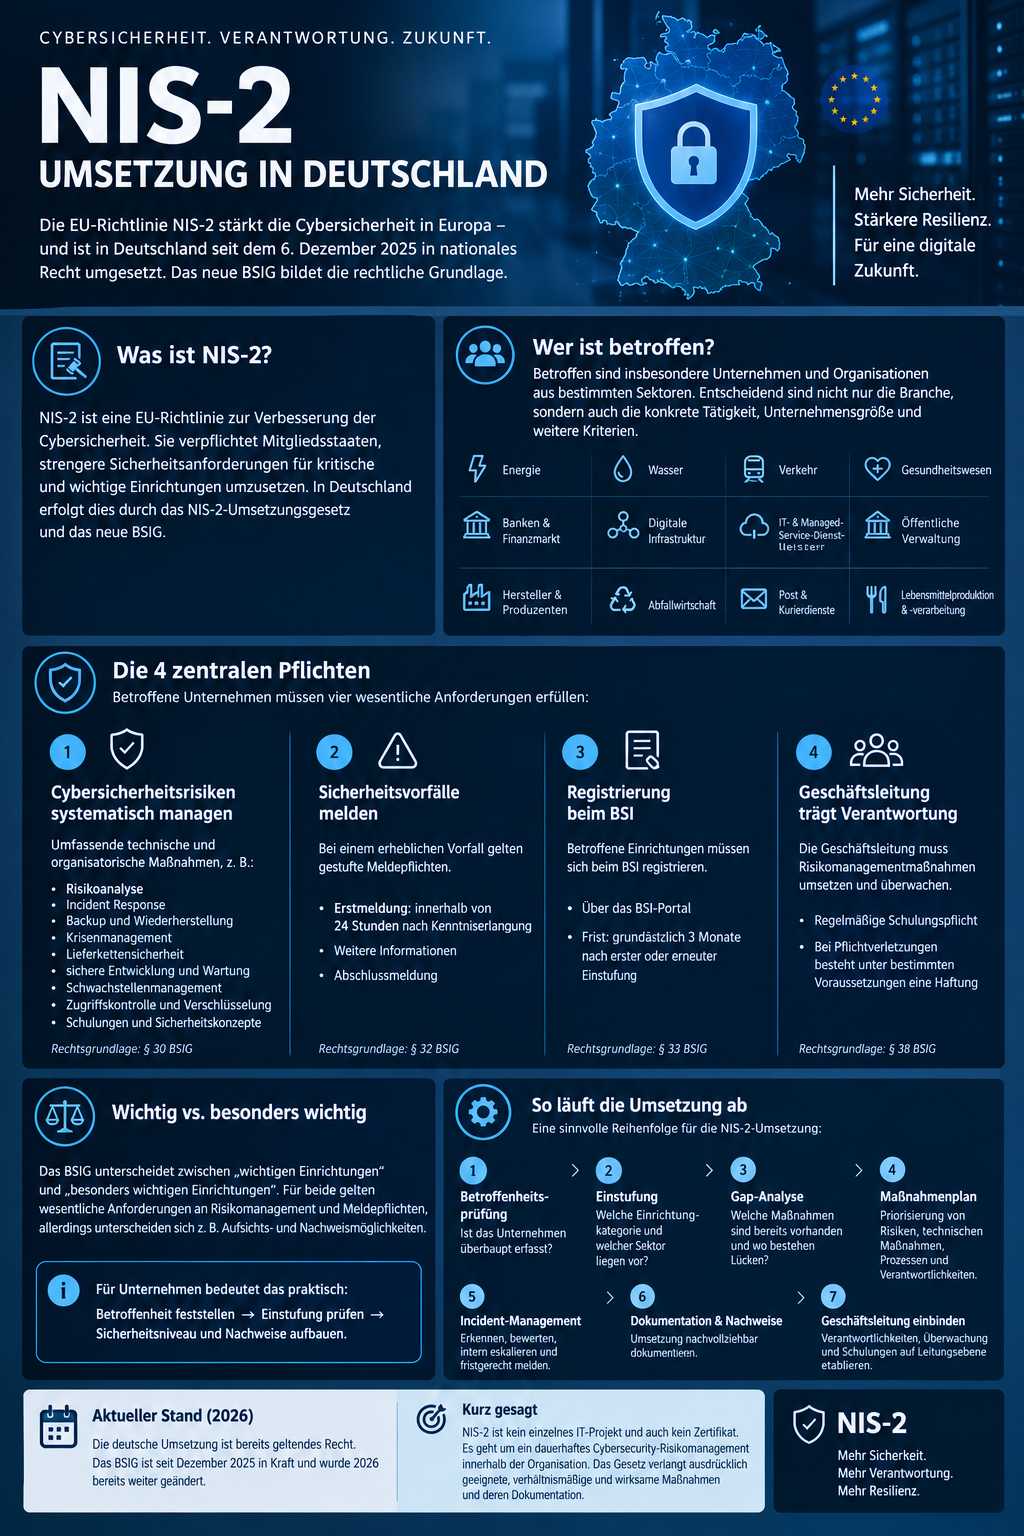
    Die NIS-2-Richtlinie ist eine EU-weite Vorgabe zur Verbesserung der Cybersicherheit. Deutschland hat sie inzwischen in nationales Recht umgesetzt: Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Der zentrale Teil der Umsetzung steckt im neuen BSI-Gesetz (BSIG).

    Wen betrifft NIS-2?

    Betroffen sind insbesondere Unternehmen und Organisationen aus bestimmten kritischen bzw. wichtigen Sektoren, beispielsweise:

    • Energie
    • Wasser
    • Verkehr
    • Gesundheitswesen
    • Banken und Finanzmarktinfrastrukturen
    • digitale Infrastruktur
    • IT- und Managed-Service-Dienstleister
    • öffentliche Verwaltung
    • bestimmte Hersteller und Produzenten
    • Abfallwirtschaft
    • Post und Kurierdienste
    • Lebensmittelproduktion und -verarbeitung

    Entscheidend ist nicht allein die Branche. Sektor, konkrete Tätigkeit, Unternehmensgröße und teilweise weitere Kriterien bestimmen, ob ein Unternehmen als „besonders wichtige Einrichtung“ oder „wichtige Einrichtung“ gilt.

    Was müssen betroffene Unternehmen tun?

    Im Kern gibt es vier große Pflichten:

    1. Cybersicherheitsrisiken systematisch managen

    Das Unternehmen muss angemessene technische und organisatorische Maßnahmen etablieren. Dazu gehören unter anderem:

    • Risikoanalyse
    • Incident Response
    • Backup und Wiederherstellung
    • Krisenmanagement
    • Lieferkettensicherheit
    • sichere Entwicklung und Wartung von IT
    • Schwachstellenmanagement
    • Zugriffskontrolle und Verschlüsselung
    • Schulungen und Sicherheitskonzepte

    Diese Anforderungen ergeben sich insbesondere aus § 30 BSIG.

    2. Sicherheitsvorfälle melden

    Bei einem erheblichen Sicherheitsvorfall gelten gestufte Meldepflichten. Die erste Meldung muss grundsätzlich innerhalb von 24 Stunden nach Kenntniserlangung erfolgen. Danach folgen weitere Informationen bzw. eine Abschlussmeldung.

    3. Registrierung beim BSI

    Betroffene Einrichtungen müssen sich grundsätzlich beim BSI registrieren. Die Registrierung erfolgt über das dafür vorgesehene BSI-Portal. Nach § 33 BSIG gilt grundsätzlich eine Frist von drei Monaten, nachdem die Einrichtung erstmals bzw. erneut unter die entsprechende Einstufung fällt.

    4. Geschäftsleitung trägt Verantwortung

    Die Geschäftsleitung ist nicht außen vor: Sie muss die erforderlichen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Außerdem besteht eine regelmäßige Schulungspflicht für die Geschäftsleitung. Bei Pflichtverletzungen sieht das Gesetz unter bestimmten Voraussetzungen eine Haftung vor.

    „Wichtig“ vs. „besonders wichtig“

    Das BSIG unterscheidet insbesondere zwischen wichtigen Einrichtungen und besonders wichtigen Einrichtungen. Für beide gelten wesentliche Anforderungen an Risikomanagement und Meldepflichten, allerdings unterscheiden sich beispielsweise Aufsichts- und Nachweismöglichkeiten.

    Für Unternehmen bedeutet das praktisch:

    Zuerst Betroffenheit feststellen → anschließend konkrete Pflichten bestimmen → dann Sicherheitsniveau und Nachweise aufbauen.

    Was bedeutet das praktisch für ein Unternehmen?

    Eine sinnvolle NIS-2-Umsetzung lässt sich beispielsweise in diese Reihenfolge bringen:

    1. Betroffenheitsprüfung

    Ist das Unternehmen überhaupt vom BSIG/NIS-2 erfasst?

    2. Einstufung

    Welche Einrichtungskategorie und welcher Sektor liegen vor?

    3. Gap-Analyse

    Welche bestehenden Sicherheitsmaßnahmen entsprechen bereits den Anforderungen und wo bestehen Lücken?

    4. Maßnahmenplan

    Priorisierung von Risiken, technischen Maßnahmen, organisatorischen Prozessen und Verantwortlichkeiten.

    5. Incident-Management

    Sicherstellen, dass ein erheblicher Cybervorfall erkannt, bewertet, intern eskaliert und fristgerecht gemeldet werden kann.

    6. Dokumentation und Nachweise

    Nicht nur Maßnahmen umsetzen, sondern deren Umsetzung nachvollziehbar dokumentieren.

    7. Geschäftsleitung einbinden

    Verantwortlichkeiten, Überwachung und Schulungen auf Leitungsebene etablieren.

    Wichtig dabei: NIS-2 ist kein einzelnes IT-Projekt und auch kein Zertifikat. Es geht um ein dauerhaftes Cybersecurity-Risikomanagement innerhalb der Organisation. Das Gesetz verlangt ausdrücklich geeignete, verhältnismäßige und wirksame Maßnahmen und deren Dokumentation.

    Aktueller Stand 2026

    Die deutsche Umsetzung ist bereits geltendes Recht. Es handelt sich also nicht mehr lediglich um eine bevorstehende Gesetzesänderung. Das BSIG ist seit Dezember 2025 in Kraft und wurde 2026 bereits weiter geändert.

    Wenn du möchtest, kann ich dir als Nächstes auch eine konkrete NIS-2-Checkliste für deutsche Unternehmen erstellen – inklusive Betroffenheitsprüfung, Pflichten, Fristen und den wichtigsten technischen/organisatorischen Maßnahmen.

  • Neue Maschinenverordnung: Was die Geschäftsführung jetzt wissen muss

    Neue Maschinenverordnung: Was die Geschäftsführung jetzt wissen muss

    Einleitung: Warum die neue Maschinenverordnung relevant ist

    Die Maschinenverordnung (EU) 2023/1230 ersetzt die bisherige Maschinenrichtlinie 2006/42/EG. Sie gilt ab dem Stichtag für das Inverkehrbringen von Maschinen und unvollständigen Maschinen in der Europäischen Union. Für die Geschäftsführung bedeutet dies, dass bestehende Prozesse überprüft und angepasst werden müssen, um die Konformität mit den neuen Vorgaben sicherzustellen.

    Die Verordnung zielt darauf ab, die Sicherheit von Maschinen zu erhöhen und gleichzeitig den digitalen Wandel sowie neue Technologien wie künstliche Intelligenz zu berücksichtigen. Unternehmen, die Maschinen herstellen oder in den EU-Markt bringen, müssen sich mit den neuen Anforderungen vertraut machen, um rechtliche Risiken und Marktzugangsbeschränkungen zu vermeiden.

    Wesentliche Änderungen im Überblick

    Die neue Maschinenverordnung führt mehrere zentrale Neuerungen ein, die für die Geschäftsführung von Bedeutung sind:

    • Erweiterter Anwendungsbereich: Die Verordnung umfasst nun auch bestimmte digitale Produkte und Komponenten, die bisher nicht unter die Maschinenrichtlinie fielen. Dazu gehören beispielsweise Softwarelösungen, die Sicherheitsfunktionen steuern.
    • Neue Konformitätsbewertungsverfahren: Die Verfahren zur Bewertung der Konformität wurden präzisiert und teilweise verschärft. Dies betrifft insbesondere Maschinen mit hohem Risikopotenzial.
    • Anforderungen an die technische Dokumentation: Die Dokumentationspflichten wurden erweitert. So müssen Hersteller nun detailliertere Nachweise über die Risikobeurteilung und die Einhaltung der Sicherheitsanforderungen erbringen.
    • Cybersicherheit: Erstmals werden explizite Anforderungen an die Cybersicherheit von Maschinen gestellt. Dies ist besonders relevant für vernetzte Maschinen und Industrie-4.0-Lösungen.
    • Marktüberwachung: Die Befugnisse der Marktüberwachungsbehörden wurden gestärkt. Dies erhöht den Druck auf Hersteller, die Konformität ihrer Produkte nachweislich sicherzustellen.

    Pflichten der Geschäftsführung

    Die Geschäftsführung trägt die Verantwortung für die Einhaltung der neuen Maschinenverordnung. Dazu gehören folgende Pflichten:

    • Organisatorische Maßnahmen: Es muss sichergestellt werden, dass interne Prozesse und Verantwortlichkeiten an die neuen Anforderungen angepasst werden. Dies umfasst die Benennung von Verantwortlichen für die Konformitätsbewertung und die technische Dokumentation.
    • Ressourcenplanung: Die Umsetzung der neuen Vorgaben erfordert möglicherweise zusätzliche personelle und finanzielle Ressourcen. Die Geschäftsführung muss prüfen, ob bestehende Kapazitäten ausreichen oder ob Schulungen oder externe Unterstützung notwendig sind.
    • Risikomanagement: Die Verordnung verlangt eine systematische Risikobeurteilung für alle Maschinen. Die Geschäftsführung muss sicherstellen, dass diese Bewertungen durchgeführt und dokumentiert werden.
    • Dokumentationspflichten: Die technische Dokumentation muss vollständig und aktuell sein. Dies umfasst unter anderem die Konformitätserklärung, die Risikobeurteilung und Nachweise über durchgeführte Tests.
    • Kommunikation mit Behörden: Im Falle von Rückfragen oder Kontrollen durch Marktüberwachungsbehörden muss die Geschäftsführung in der Lage sein, die Konformität der Produkte nachzuweisen.

    Zeitplan und Übergangsfristen

    Die neue Maschinenverordnung tritt zu einem festgelegten Stichtag in Kraft. Ab diesem Zeitpunkt müssen alle neu in den Verkehr gebrachten Maschinen den neuen Anforderungen entsprechen. Für bereits auf dem Markt befindliche Maschinen gelten Übergangsfristen, die jedoch nicht unbegrenzt sind. Die Geschäftsführung sollte sich frühzeitig mit den Fristen vertraut machen, um rechtzeitig Anpassungen vornehmen zu können.

    Es empfiehlt sich, einen internen Zeitplan zu erstellen, der die notwendigen Schritte zur Umsetzung der Verordnung abbildet. Dazu gehören:

    • Die Überprüfung und Anpassung der technischen Dokumentation.
    • Die Schulung von Mitarbeitern, insbesondere in den Bereichen Konstruktion, Qualitätssicherung und Compliance.
    • Die Durchführung von Risikobeurteilungen nach den neuen Vorgaben.
    • Die Anpassung von Konformitätsbewertungsverfahren.

    Praktische Umsetzung: Schritte zur Vorbereitung

    Um die Anforderungen der neuen Maschinenverordnung zu erfüllen, sollten folgende Schritte priorisiert werden:

    1. Bestandsaufnahme: Prüfen Sie, welche Maschinen und Produkte Ihres Unternehmens von der Verordnung betroffen sind. Identifizieren Sie Lücken in der aktuellen Dokumentation und den Prozessen.
    2. Gap-Analyse: Vergleichen Sie die aktuellen Prozesse und Dokumentationen mit den neuen Anforderungen. Dokumentieren Sie Abweichungen und leiten Sie Maßnahmen zur Schließung der Lücken ab.
    3. Schulungen und Qualifizierung: Stellen Sie sicher, dass Ihre Mitarbeiter über die neuen Anforderungen informiert sind. Schulungen sollten insbesondere die Themen Risikobeurteilung, technische Dokumentation und Cybersicherheit abdecken.
    4. Anpassung der Dokumentation: Aktualisieren Sie die technische Dokumentation, einschließlich der Konformitätserklärung, der Risikobeurteilung und der Nachweise über durchgeführte Tests.
    5. Interne Audits: Führen Sie interne Audits durch, um die Einhaltung der neuen Vorgaben zu überprüfen. Identifizieren Sie Schwachstellen und leiten Sie Korrekturmaßnahmen ein.
    6. Externe Unterstützung: Bei komplexen Fragestellungen oder Unsicherheiten kann die Einbindung externer Experten sinnvoll sein. Diese können bei der Interpretation der Verordnung und der Umsetzung der Anforderungen unterstützen.

    Fazit: Proaktives Handeln sichert Marktzugang

    Die neue Maschinenverordnung bringt erhebliche Änderungen mit sich, die für die Geschäftsführung sowohl Herausforderungen als auch Chancen darstellen. Durch proaktives Handeln können Unternehmen sicherstellen, dass sie die neuen Anforderungen erfüllen und ihren Marktzugang in der EU sichern. Eine frühzeitige Auseinandersetzung mit den Vorgaben, die Anpassung interner Prozesse und die Schulung der Mitarbeiter sind dabei entscheidend.

    Die Geschäftsführung sollte die Umsetzung der Verordnung als strategische Aufgabe begreifen und die notwendigen Ressourcen bereitstellen. Nur so kann gewährleistet werden, dass die Konformität der Produkte nachweislich sichergestellt ist und rechtliche Risiken minimiert werden.

  • 11. September 2026 – Erste Meldepflichten nach dem Cyber Resilience Act

    11. September 2026 – Erste Meldepflichten nach dem Cyber Resilience Act

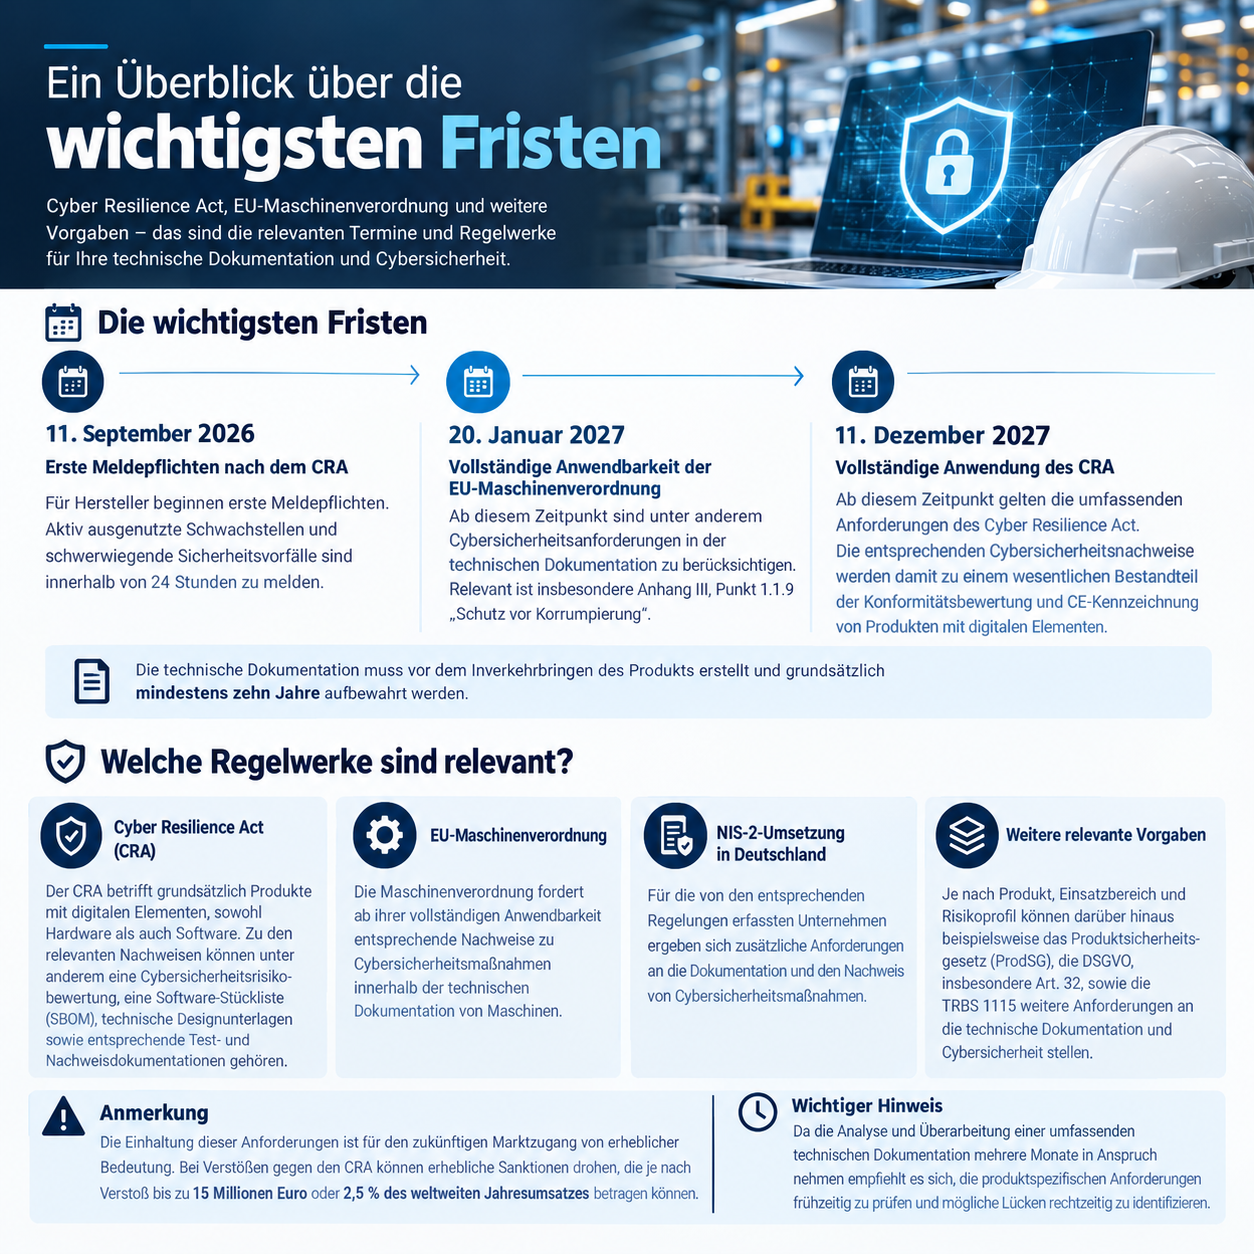
    Die wichtigsten Fristen im Überblick

    • 11. September 2026 – Erste Meldepflichten nach dem CRA
      Für Hersteller beginnen erste Meldepflichten. Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle sind innerhalb von 24 Stunden zu melden.
    • 20. Januar 2027 – Vollständige Anwendbarkeit der EU-Maschinenverordnung
      Ab diesem Zeitpunkt sind unter anderem Cybersicherheitsanforderungen in der technischen Dokumentation zu berücksichtigen. Relevant ist insbesondere Anhang III, Punkt 1.1.9 „Schutz vor Korrumpierung“.
    • 11. Dezember 2027 – Vollständige Anwendung des CRA
      Ab diesem Zeitpunkt gelten die umfassenden Anforderungen des Cyber Resilience Act. Die entsprechenden Cybersicherheitsnachweise werden damit zu einem wesentlichen Bestandteil der Konformitätsbewertung und CE-Kennzeichnung von Produkten mit digitalen Elementen.

    Die technische Dokumentation muss vor dem Inverkehrbringen des Produkts erstellt und grundsätzlich mindestens zehn Jahre aufbewahrt werden.

    Welche Regelwerke sind relevant?

    • Cyber Resilience Act (CRA)
      Der CRA betrifft grundsätzlich Produkte mit digitalen Elementen, sowohl Hardware als auch Software. Zu den relevanten Nachweisen können unter anderem eine Cybersicherheitsrisikobewertung, eine Software-Stückliste (SBOM), technische Designunterlagen sowie entsprechende Test- und Nachweisdokumentationen gehören.
    • EU-Maschinenverordnung
      Die Maschinenverordnung fordert ab ihrer vollständigen Anwendbarkeit entsprechende Nachweise zu Cybersicherheitsmaßnahmen innerhalb der technischen Dokumentation von Maschinen.
    • NIS-2-Umsetzung in Deutschland
      Für die von den entsprechenden Regelungen erfassten Unternehmen ergeben sich zusätzliche Anforderungen an die Dokumentation und den Nachweis von Cybersicherheitsmaßnahmen.
    • Weitere relevante Vorgaben
      Je nach Produkt, Einsatzbereich und Risikoprofil können darüber hinaus beispielsweise das Produktsicherheitsgesetz (ProdSG), die DSGVO, insbesondere Art. 32, sowie die TRBS 1115 weitere Anforderungen an die technische Dokumentation und Cybersicherheit stellen.

    Anmerkung

    Die Einhaltung dieser Anforderungen ist für den zukünftigen Marktzugang von erheblicher Bedeutung. Bei Verstößen gegen den CRA können erhebliche Sanktionen drohen, die je nach Verstoß bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes betragen können.

    Da die Analyse und Überarbeitung einer umfassenden technischen Dokumentation mehrere Monate in Anspruch nehmen empfiehlt es sich, die produktspezifischen Anforderungen frühzeitig zu prüfen und mögliche Lücken rechtzeitig zu identifizieren.

    Wenn Sie bereits ein konkretes Produkt oder eine bestimmte Produktgruppe im Fokus haben, kann ich die relevanten Anforderungen gerne entsprechend eingrenzen und Ihnen aufzeigen, welche Punkte für Ihre technische Dokumentation besonders relevant sind.

  • Cyber Resilience Act (CRA): Cybersicherheit wird zur Pflicht – nicht zur Option.

    Cyber Resilience Act (CRA): Cybersicherheit wird zur Pflicht – nicht zur Option.

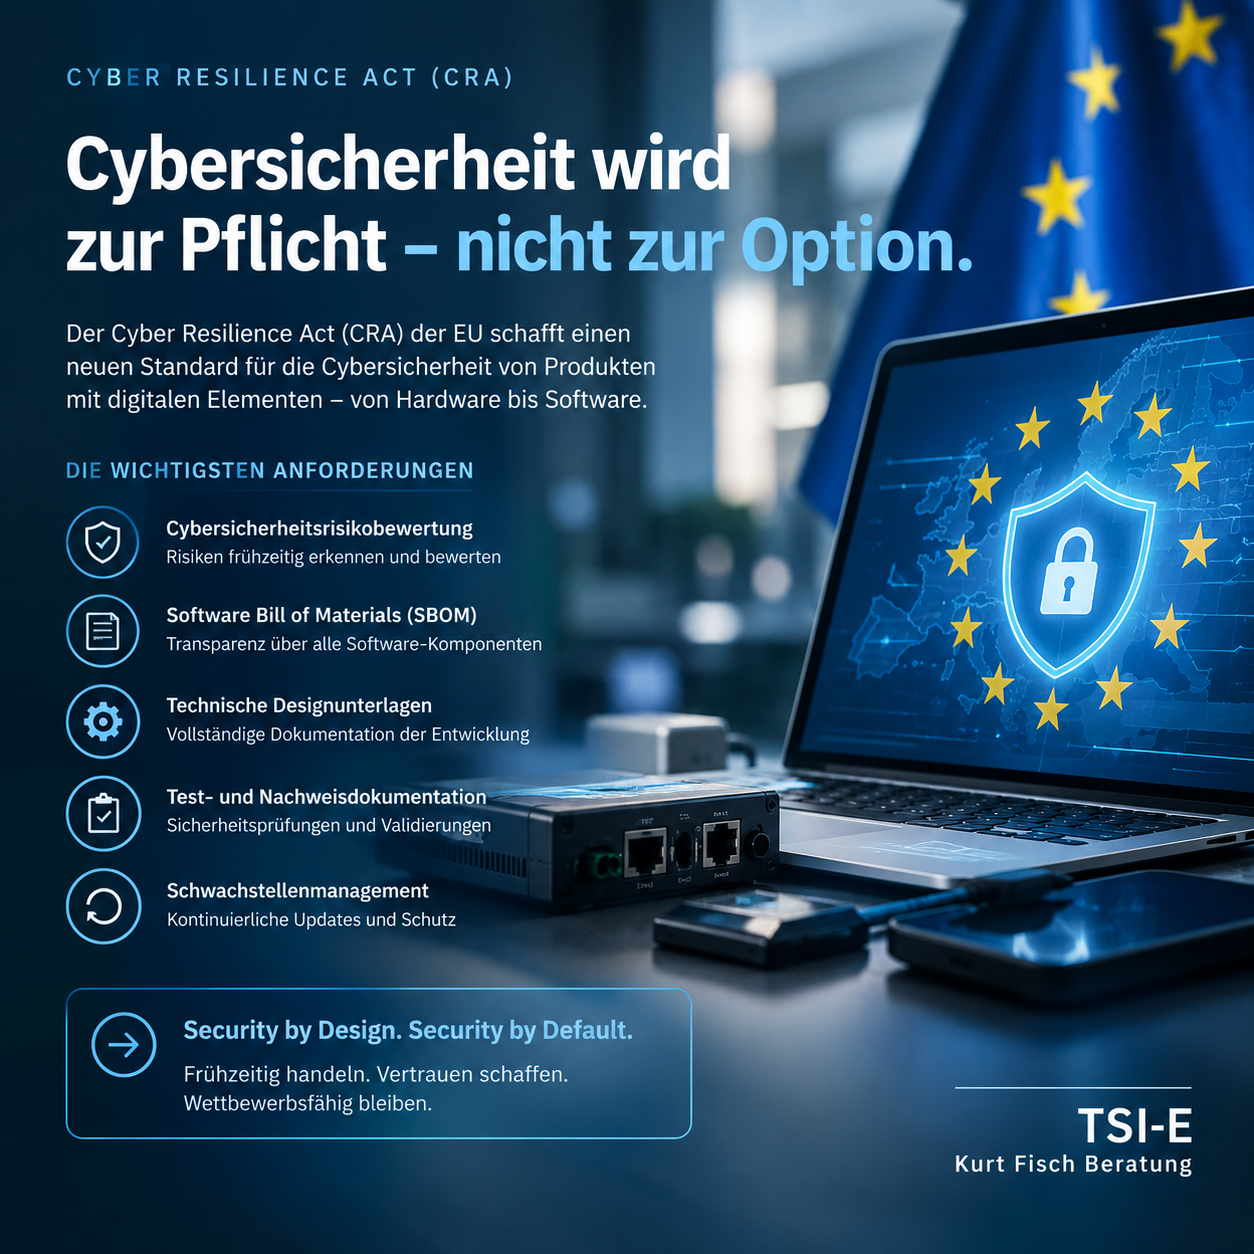
    Mit dem Cyber Resilience Act (CRA) schafft die Europäische Union einen neuen Standard für die Cybersicherheit von Produkten mit digitalen Elementen. Betroffen sind sowohl Hardware als auch Software – vom IoT-Gerät über industrielle Steuerungen bis hin zu Anwendungen und Plattformen.

    Für Hersteller, Importeure und Inverkehrbringer bedeutet das: Cybersicherheit muss künftig bereits in der Entwicklung berücksichtigt und über den gesamten Produktlebenszyklus nachgewiesen werden.

    Zu den zentralen Anforderungen gehören unter anderem:

    • Durchführung einer fundierten Cybersicherheitsrisikobewertung
    • Erstellung einer Software Bill of Materials (SBOM) zur Transparenz aller Software-Komponenten
    • Vollständige technische Design- und Entwicklungsdokumentation
    • Dokumentierte Sicherheitsprüfungen, Testnachweise und Validierungen
    • Prozesse für Schwachstellenmanagement und Sicherheitsupdates

    Der CRA verfolgt das Prinzip „Security by Design“ und „Security by Default“. Unternehmen sind gefordert, Sicherheitsanforderungen nicht erst nachträglich umzusetzen, sondern von Beginn an in ihre Produkte und Entwicklungsprozesse zu integrieren.

    Wer sich frühzeitig vorbereitet, schafft nicht nur regulatorische Konformität, sondern stärkt auch Vertrauen, Produktqualität und Wettbewerbsfähigkeit im europäischen Markt.

    Cybersecurity Compliance ist damit kein reines IT-Thema mehr – sondern ein strategischer Bestandteil moderner Produktentwicklung.

  • Maschinenverordnung 2027: 8 Schritte zur rechtskonformen Maschine

    Maschinenverordnung 2027: 8 Schritte zur rechtskonformen Maschine

    Einleitung: Was sich ab 2027 für Hersteller ändert

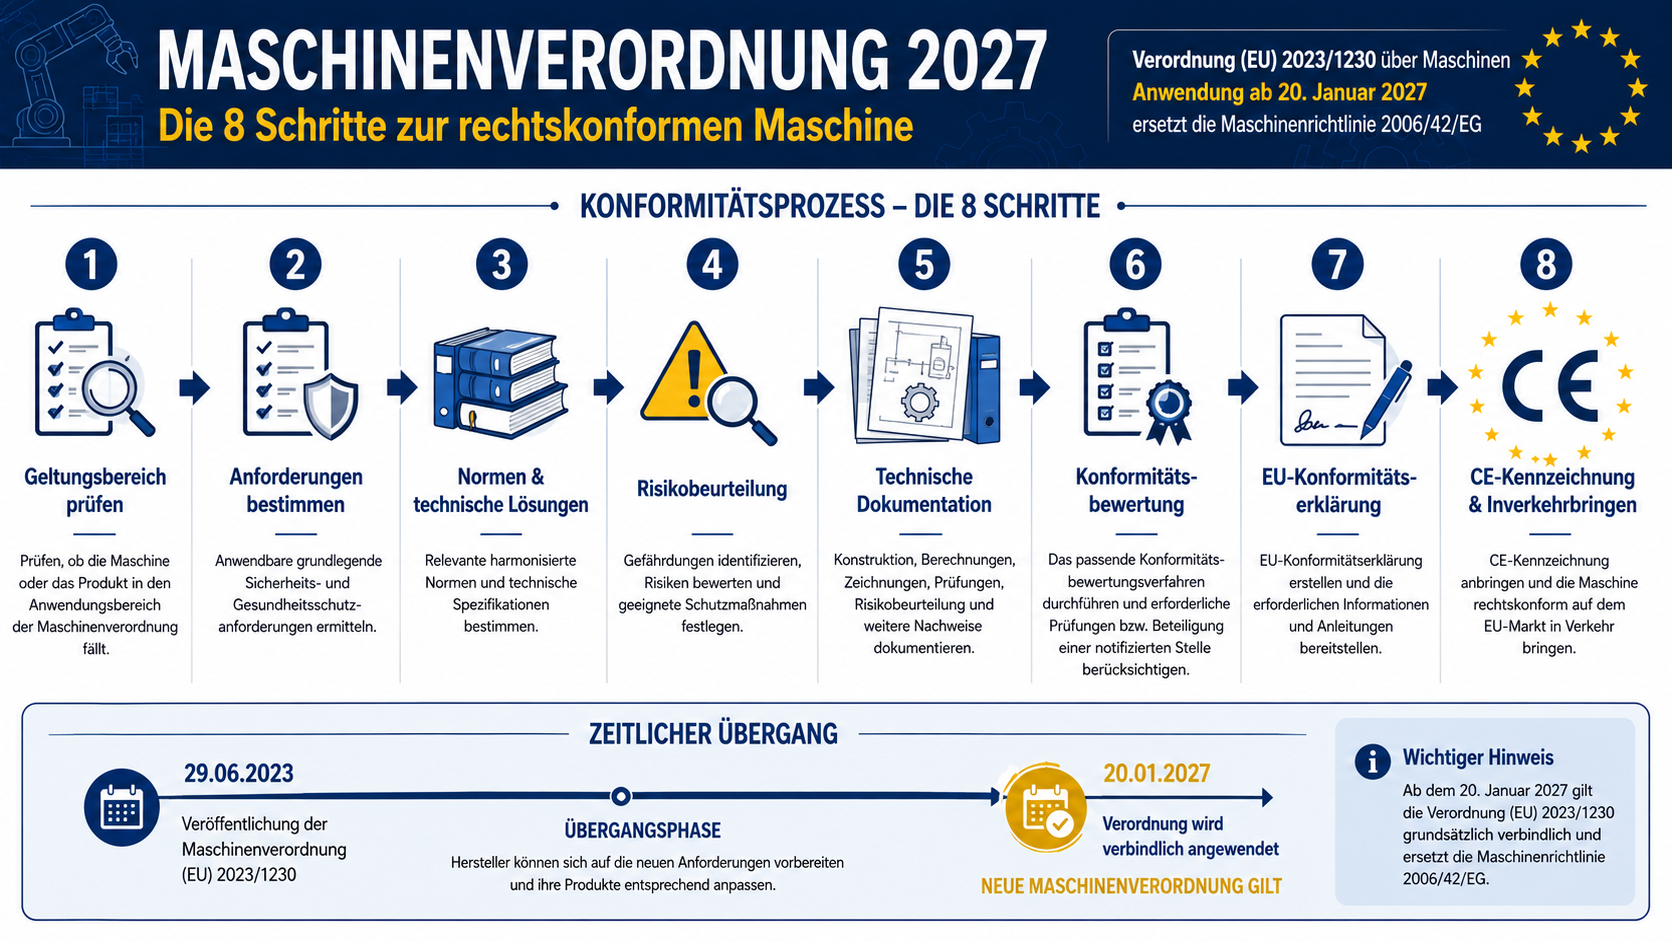
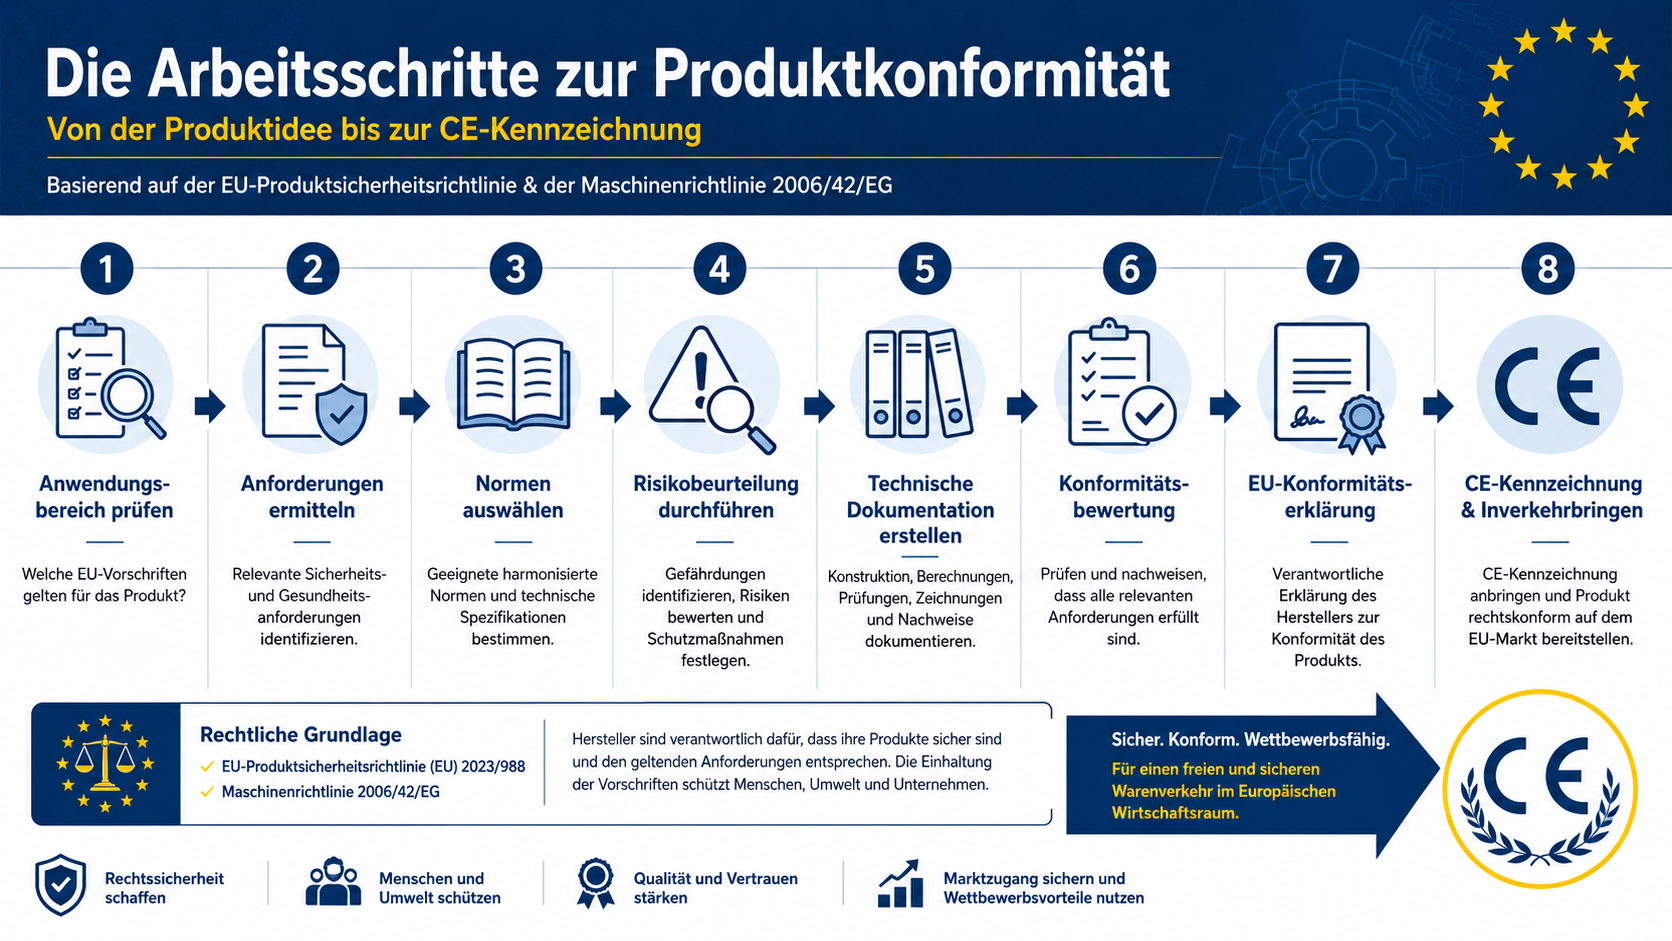
    Ab dem 20. Januar 2027 ersetzt die Verordnung (EU) 2023/1230 über Maschinen die bisherige Maschinenrichtlinie 2006/42/EG. Die grundlegende Prozesslogik bleibt erhalten, doch es gibt entscheidende Neuerungen: Cybersicherheit wird verpflichtender Bestandteil der Risikobeurteilung, und für bestimmte Maschinen ist künftig die Einbindung einer Benannten Stelle vorgeschrieben. Hersteller müssen ihre Prozesse anpassen, um die Konformität sicherzustellen.

    Die 8 Schritte zur Konformität nach Maschinenverordnung 2027

    Der Konformitätsprozess folgt einer klaren Abfolge. Die folgenden Schritte gelten auch unter der neuen Verordnung, allerdings mit erweiterten Anforderungen:

    1. Geltungsbereich prüfen

    Stellen Sie fest, ob Ihre Maschine unter die Verordnung fällt. Die Maschinenverordnung definiert den Anwendungsbereich in Artikel 2 und Anhang I. Prüfen Sie insbesondere, ob Ausnahmen oder spezifische Anforderungen für Ihr Produkt gelten.

    2. Anforderungen bestimmen

    Die grundlegenden Sicherheits- und Gesundheitsschutzanforderungen sind in Anhang III der Verordnung festgelegt. Diese umfassen sowohl physische als auch digitale Aspekte, etwa den Schutz vor Cyberangriffen. Identifizieren Sie alle relevanten Anforderungen für Ihre Maschine.

    3. Normen & technische Lösungen

    Wählen Sie harmonisierte Normen oder andere technische Spezifikationen, die die Anforderungen der Verordnung erfüllen. Harmonisierte Normen bieten eine Vermutungswirkung, das heißt, ihre Einhaltung gilt als Nachweis für die Konformität mit den gesetzlichen Vorgaben.

    4. Risikobeurteilung

    Die Risikobeurteilung muss nun auch Cybersicherheitsrisiken umfassen. Analysieren Sie systematisch alle potenziellen Gefährdungen, die von Software, Schnittstellen oder Fernzugriffen ausgehen könnten. Dokumentieren Sie die Ergebnisse und leiten Sie Maßnahmen zur Risikominderung ab.

    • Prüfen Sie, ob Ihre Maschine über digitale Schnittstellen verfügt.
    • Identifizieren Sie mögliche Angriffspunkte, z. B. durch Fernwartung oder vernetzte Steuerungen.
    • Dokumentieren Sie die Maßnahmen zur Risikominderung, etwa Verschlüsselung oder Zugriffskontrollen.

    5. Technische Dokumentation

    Erstellen Sie eine vollständige technische Dokumentation, die alle Schritte der Risikobeurteilung, die gewählten technischen Lösungen und die Konformitätsnachweise enthält. Die Dokumentation muss nach dem Inverkehrbringen für die zuständigen Behörden verfügbar sein.

    6. Konformitätsbewertung

    Prüfen Sie, ob für Ihre Maschine eine Selbstzertifizierung ausreicht oder ob die Einbindung einer Benannten Stelle erforderlich ist. Die Verordnung sieht in Anhang I, Teil A, eine Liste von Maschinen vor, für die eine Fremdprüfung verpflichtend ist. Dazu gehören beispielsweise bestimmte Fahrzeughebebühnen.

    • Prüfen Sie, ob Ihr Produkt in Anhang I, Teil A gelistet ist.
    • Falls ja, wählen Sie ein Konformitätsbewertungsverfahren mit Benannter Stelle, z. B. die Baumusterprüfung (Modul B) oder die Qualitätssicherung (Modul H).
    • Falls nein, können Sie die Konformität selbst erklären.

    7. EU-Konformitätserklärung

    Erstellen Sie eine EU-Konformitätserklärung, in der Sie bestätigen, dass Ihre Maschine alle relevanten Anforderungen der Verordnung erfüllt. Die Erklärung muss von einer bevollmächtigten Person unterzeichnet und der Maschine beigefügt werden.

    8. CE-Kennzeichnung & Inverkehrbringen

    Bringen Sie die CE-Kennzeichnung an der Maschine an und stellen Sie sicher, dass alle erforderlichen Unterlagen vorliegen. Erst dann darf die Maschine in Verkehr gebracht werden.

    Wichtige Neuerungen im Überblick

    Die Maschinenverordnung 2023/1230 bringt drei zentrale Änderungen mit sich, die Hersteller beachten müssen:

    • Keine Übergangsfrist: Ab dem 20. Januar 2027 gilt ausschließlich die neue Verordnung. Maschinen, die nach diesem Datum in Verkehr gebracht werden, müssen die Anforderungen der Verordnung erfüllen.
    • Cybersicherheit in der Risikobeurteilung: Digitale Bedrohungen, etwa durch Software oder Fernzugriffe, müssen systematisch analysiert und dokumentiert werden.
    • Veränderte Konformitätsbewertung: Für Maschinen in Anhang I, Teil A, ist künftig die Einbindung einer Benannten Stelle verpflichtend. Eine reine Selbstzertifizierung reicht hier nicht mehr aus.

    Praktische Handlungsempfehlungen

    Um die Konformität mit der neuen Maschinenverordnung sicherzustellen, sollten Hersteller folgende Schritte umsetzen:

    • Beginnen Sie frühzeitig mit der Anpassung Ihrer Prozesse, da Benannte Stellen ab Ende 2026 voraussichtlich stark ausgelastet sein werden.
    • Erweitern Sie Ihre Risikobeurteilung um Cybersicherheitsaspekte und dokumentieren Sie diese systematisch.
    • Prüfen Sie, ob Ihr Produkt in Anhang I, Teil A der Verordnung gelistet ist. Falls ja, planen Sie die Einbindung einer Benannten Stelle ein.
    • Stellen Sie sicher, dass Ihre technische Dokumentation alle erforderlichen Nachweise enthält und für die Behörden zugänglich ist.

    Die Einhaltung der neuen Verordnung erfordert eine sorgfältige Planung und Umsetzung. Durch frühzeitiges Handeln können Hersteller Verzögerungen vermeiden und die Konformität ihrer Maschinen sicherstellen.

  • Produktkonformität im Maschinenbau: Arbeitsschritte nach EU-Richtlinien

    Produktkonformität im Maschinenbau: Arbeitsschritte nach EU-Richtlinien

    Rechtsrahmen und Produktdefinition klären

    Der erste Schritt zur Produktkonformität besteht darin, den Geltungsbereich der einschlägigen EU-Richtlinien zu ermitteln. Je nach Produktkategorie – Maschine, Elektrogerät oder Bauprodukt – sind unterschiedliche Rechtsgrundlagen anzuwenden. Für Maschinen ist die Maschinenrichtlinie 2006/42/EG maßgeblich, während für elektrische Betriebsmittel beispielsweise die EMV-Richtlinie, RoHS oder die Funkanlagenrichtlinie (RED) relevant sein können.

    Parallel dazu sind harmonisierte Normen zu recherchieren, die für das Produkt gelten. Diese Normen, wie etwa DIN EN ISO 12100 für die Sicherheit von Maschinen, bieten konkrete technische Lösungen zur Erfüllung der grundlegenden Sicherheitsanforderungen. Die Anwendung harmonisierter Normen schafft die Vermutungswirkung, dass die Anforderungen der Richtlinien erfüllt sind.

    Risikobeurteilung als Grundlage der Konstruktion

    Die Risikobeurteilung ist der zentrale Schritt vor der eigentlichen Konstruktion. Sie ist gesetzlich vorgeschrieben und dient dazu, alle potenziellen Gefährdungen systematisch zu identifizieren und zu bewerten. Typische Gefährdungen umfassen mechanische, elektrische, thermische und ergonomische Risiken.

    Für jede identifizierte Gefahr wird das Risiko anhand von Eintrittswahrscheinlichkeit und Schweregrad bewertet. Anschließend sind Schutzmaßnahmen nach dem sogenannten „Drei-Stufen-Prinzip“ festzulegen:

    • Konstruktive Sicherheit (inhärent sichere Konstruktion)
    • Technische Schutzvorrichtungen (z. B. Verkleidungen, Lichtschranken)
    • Benutzerinformationen (Warnhinweise, Bedienungsanleitung)

    Die Reihenfolge dieser Maßnahmen ist verbindlich: Erst wenn konstruktive Lösungen nicht ausreichen, dürfen technische Schutzmaßnahmen oder Benutzerinformationen eingesetzt werden.

    Sicherheitskonzept und technische Umsetzung

    Die Ergebnisse der Risikobeurteilung fließen direkt in das Sicherheitskonzept ein. Hier werden die technischen Lösungen verbindlich festgelegt, einschließlich der Grenzwerte für Lärm, Vibration oder Emissionen. Diese Vorgaben müssen in die CAD-Zeichnungen und Konstruktionsunterlagen eingearbeitet werden.

    Sicherheitsbauteile wie Not-Halt-Einrichtungen, Schaltkreise oder Verriegelungen sind nach Performance Level (PL) oder Safety Integrity Level (SIL) auszulegen. Die Wahl des geeigneten PL oder SIL hängt von der Risikobewertung ab und muss dokumentiert werden.

    Prüfungen und Messungen durchführen

    Vor der Ausstellung der Konformitätserklärung sind Typenprüfungen durchzuführen. Diese umfassen unter anderem:

    • Schutzleiterwiderstand
    • Isolationsprüfung
    • Messung der Funkstörspannung

    Falls das Unternehmen nicht über ein eigenes Prüflabor verfügt, kann eine Benannte Stelle (Notified Body) mit der EG-Baumusterprüfung (Modul B) beauftragt werden. Diese Prüfung ist insbesondere für Produkte mit hohem Risiko, wie sie in Anhang IV der Maschinenrichtlinie aufgeführt sind, obligatorisch.

    Technische Dokumentation erstellen

    Die technische Dokumentation ist ein zentraler Bestandteil der Konformitätsbewertung. Gemäß Anhang VII der Maschinenrichtlinie muss eine vollständige Konformitätsakte angelegt werden. Diese umfasst:

    • Gesamtzeichnungen und Schaltpläne
    • Berechnungen und Nachweise
    • Risikobeurteilungsbericht
    • Prüfberichte und ggf. EG-Baumusterprüfbescheinigung
    • Montage-, Betriebs- und Wartungsanleitung in deutscher Sprache (sowie in der Landessprache des Verwenders)

    Die Dokumentation muss während der gesamten Lebensdauer des Produkts verfügbar gehalten werden und dient als Nachweis für die Einhaltung der gesetzlichen Anforderungen.

    Konformitätsbewertung und CE-Kennzeichnung

    Je nach Risikoklasse des Produkts ist zwischen Selbstzertifizierung und Fremdprüfung zu wählen. Für Produkte mit geringem Risiko kann der Hersteller die Konformität selbst bewerten. Bei hohem Risiko, beispielsweise bei Anhang IV-Maschinen, ist die Einbindung einer Benannten Stelle erforderlich.

    Nach erfolgreicher Bewertung wird die EU-Konformitätserklärung ausgestellt. Diese muss folgende Angaben enthalten:

    • Herstelleradresse und Produktbezeichnung
    • Seriennummer oder Typenbezeichnung
    • Aufgelistete Richtlinien und angewandte Normen
    • Unterschrift mit Funktion und Datum

    Anschließend ist das CE-Kennzeichen gut sichtbar, lesbar und dauerhaft am Produkt anzubringen. Die Mindesthöhe beträgt 5 mm. Bei Produkten, die einer Fremdprüfung unterzogen wurden, ist zusätzlich die Kennnummer der Benannten Stelle anzugeben.

    Konformität in der Serienproduktion sicherstellen

    Die Konformität endet nicht mit der Erstzertifizierung. In der Serienproduktion müssen Werkskontrollen eingeführt werden, um die Einhaltung der Sicherheitsanforderungen zu überwachen. Dazu gehören Stückprüfungen und Begleitprüfungen während des Produktionsprozesses.

    Bei konstruktiven Änderungen oder Anpassungen des Produkts ist die Risikobeurteilung zu aktualisieren. Falls die Änderungen die Sicherheit beeinflussen, kann eine Neuzertifizierung erforderlich werden. Dies stellt sicher, dass das Produkt auch nach Modifikationen den gesetzlichen Anforderungen entspricht.

    Fazit: Systematische Vorgehensweise für rechtssichere Produkte

    Die Produktkonformität nach EU-Richtlinien erfordert eine strukturierte und dokumentierte Vorgehensweise. Der Schlüssel liegt in der frühzeitigen Risikobeurteilung, der konsequenten Umsetzung der Schutzmaßnahmen in der Konstruktion und der lückenlosen Dokumentation. Nur so lässt sich sicherstellen, dass das Produkt den gesetzlichen Anforderungen entspricht und rechtliche Risiken minimiert werden.

    Konstrukteure sollten die Arbeitsschritte als integralen Bestandteil des Entwicklungsprozesses betrachten und nicht als nachgelagerte Pflicht. Eine frühzeitige Einbindung der Konformitätsbewertung spart Zeit und Kosten und trägt zur Sicherheit des Endprodukts bei.

  • B1- und B2-Normen im Maschinenbau sicher unterscheiden

    B1- und B2-Normen im Maschinenbau sicher unterscheiden

    Warum die Unterscheidung zwischen B1- und B2-Normen wichtig ist

    Im Maschinenbau bilden B-Normen die Grundlage für funktionale Sicherheit. Sie treffen sicherheitstechnische Aussagen, die für mehrere Maschinenarten gelten. Die korrekte Einordnung als B1- oder B2-Norm entscheidet jedoch darüber, welche Anforderungen an Konstruktion und Dokumentation gestellt werden. Eine falsche Zuordnung kann zu Sicherheitslücken oder unnötigem Aufwand führen.

    B1- und B2-Normen ergänzen sich, regeln jedoch unterschiedliche Aspekte der Sicherheit. Während B1-Normen übergeordnete Sicherheitsaspekte festlegen, definieren B2-Normen konkrete Sicherheitseinrichtungen. Diese Unterscheidung ist insbesondere dann relevant, wenn keine produktspezifische C-Norm existiert.

    Regelungsgegenstand: Was B1- und B2-Normen voneinander trennt

    Der zentrale Unterschied zwischen B1- und B2-Normen liegt im Regelungsgegenstand. Diese Differenzierung lässt sich anhand folgender Merkmale verdeutlichen:

    • B1-Normen legen übergeordnete Sicherheitsaspekte fest. Sie definieren Grenz- und Richtwerte, die für die Sicherheit relevant sind. Typische Beispiele sind:
      • Sicherheitsabstände
      • Oberflächentemperaturen
      • Lärmgrenzwerte
      • Vermeidung von unerwartetem Anlauf
    • B2-Normen regeln konkrete Sicherheitseinrichtungen. Sie beschreiben Bau- und Anforderungsmerkmale von Schutzeinrichtungen. Typische Beispiele sind:
      • Not-Halt-Einrichtungen
      • Zweihandschaltungen
      • Verriegelungen
      • Lichtschranken
      • Trennende Schutzeinrichtungen

    Zusammengefasst: B1-Normen beantworten die Frage „Was muss erreicht werden?“, während B2-Normen die Frage „Womit wird es erreicht?“ klären.

    Konkrete Beispiele für B1- und B2-Normen

    Die folgende Übersicht veranschaulicht die Einordnung anhand gängiger Normen:

    • B1-Normen (Sicherheitsaspekte):
      • EN ISO 13849-1/-2: Sicherheitsbezogene Teile von Steuerungen
      • EN ISO 13855: Anordnung von Schutzeinrichtungen (Sicherheitsabstände)
      • EN 1037: Vermeiden von unerwartetem Anlauf
    • B2-Normen (Schutzeinrichtungen):
      • EN ISO 13851: Zweihandschaltungen
      • DIN EN ISO 14120: Feststehende trennende Schutzeinrichtungen
      • EN 953: Feststehende trennende Schutzeinrichtungen

    Hierarchie der Normentypen: Wo B1- und B2-Normen stehen

    Die Anwendung von B1- und B2-Normen folgt einer klaren Hierarchie. Diese ist entscheidend, um Prioritäten bei der Umsetzung von Sicherheitsanforderungen zu setzen:

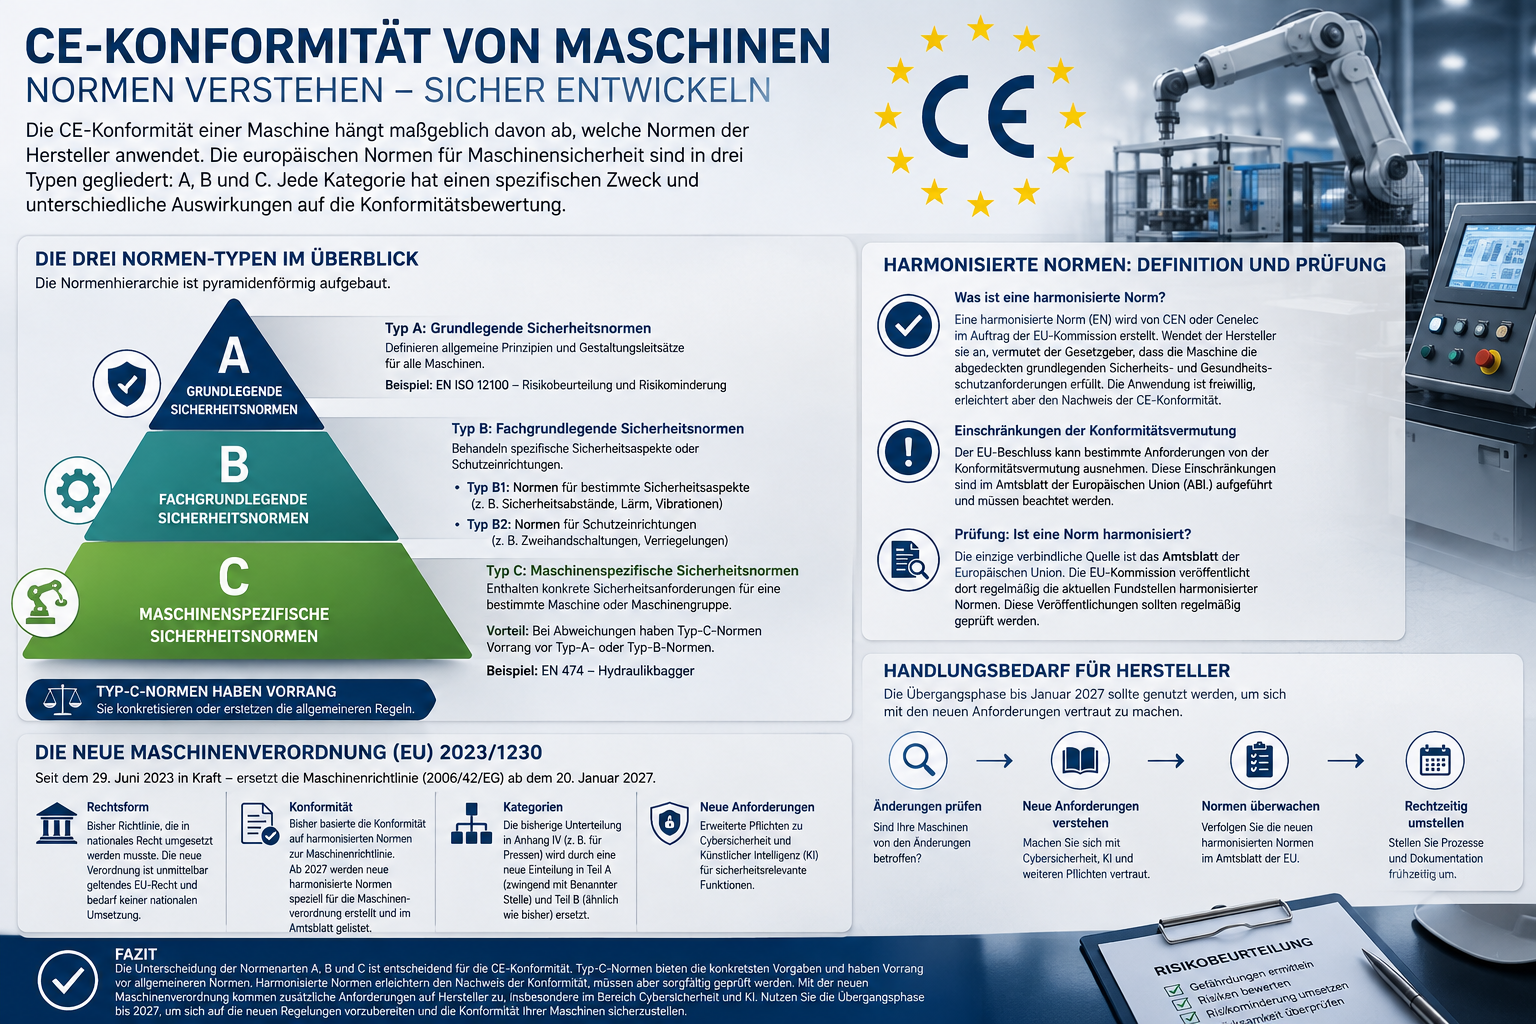
    1. Typ A-Normen (Sicherheitsgrundnormen) wie die EN ISO 12100 legen grundlegende Prinzipien der Sicherheit fest. Sie bilden die Basis für alle weiteren Normen.
    2. Typ B-Normen (Sicherheitsfachgrundnormen) kommen ergänzend zum Einsatz, wenn keine produktspezifische Norm existiert. Sie unterteilen sich in B1- und B2-Normen.
    3. Typ C-Normen (Produktnormen) haben den höchsten Vorrang. Sie sind für eine bestimmte Maschine oder Maschinengruppe verbindlich und gehen B-Normen vor.

    Für Konstrukteure bedeutet dies: Zuerst ist zu prüfen, ob eine C-Norm für die betreffende Maschine existiert. Nur wenn dies nicht der Fall ist, werden B1- und B2-Normen herangezogen. Dabei sind B1-Normen vorrangig zu berücksichtigen, da sie die grundlegenden Sicherheitsaspekte definieren, auf denen B2-Normen aufbauen.

    Praktische Anwendung: B1- und B2-Normen im Entwicklungsprozess

    Die Unterscheidung zwischen B1- und B2-Normen hat direkte Auswirkungen auf den Entwicklungsprozess. Folgende Schritte helfen, die Normen korrekt anzuwenden:

    • Risikobeurteilung durchführen: Identifizieren Sie die relevanten Gefährdungen und leiten Sie daraus die notwendigen Sicherheitsmaßnahmen ab.
    • Normenrecherche: Prüfen Sie, ob eine C-Norm für die Maschine existiert. Falls nicht, ermitteln Sie die einschlägigen B1- und B2-Normen.
    • B1-Normen anwenden: Setzen Sie die übergeordneten Sicherheitsaspekte wie Grenzwerte und Abstände um.
    • B2-Normen auswählen: Wählen Sie die passenden Sicherheitseinrichtungen aus und konstruieren Sie diese gemäß den Anforderungen der B2-Normen.
    • Dokumentation: Halten Sie die Anwendung der Normen in der technischen Dokumentation fest. Dies umfasst sowohl die Auswahl der Normen als auch die konkrete Umsetzung der Anforderungen.

    Ein typisches Beispiel: Bei der Konstruktion einer Maschine mit beweglichen Teilen ist zunächst die EN ISO 13855 (B1-Norm) heranzuziehen, um die erforderlichen Sicherheitsabstände zu bestimmen. Anschließend wird eine Lichtschranke gemäß EN ISO 13851 (B2-Norm) ausgewählt und konstruiert, um diese Abstände zu überwachen.

    Fazit: B1- und B2-Normen gezielt einsetzen

    Die Unterscheidung zwischen B1- und B2-Normen ist kein theoretisches Konstrukt, sondern hat direkte Auswirkungen auf die Sicherheit und Konformität von Maschinen. Konstrukteure müssen diese Differenzierung verstehen, um Sicherheitsanforderungen effizient und korrekt umzusetzen.

    Der Schlüssel liegt darin, B1-Normen für die Festlegung von Grenzwerten und grundlegenden Sicherheitsaspekten zu nutzen, während B2-Normen die konkrete Ausführung von Schutzeinrichtungen regeln. Durch die Beachtung der Normenhierarchie und eine strukturierte Vorgehensweise im Entwicklungsprozess lassen sich sowohl Sicherheitslücken als auch unnötiger Aufwand vermeiden.

    Prüfen Sie bei jedem Projekt zunächst, ob eine C-Norm existiert. Falls nicht, arbeiten Sie sich von den grundlegenden B1-Normen zu den spezifischen B2-Normen vor. Dokumentieren Sie diesen Prozess sorgfältig, um die Konformität nachweisen zu können.

TSI-E - Lösungen für Ihren Erfolg