Warum die IEC 62443 eine mehrstufige Risikobeurteilung verlangt
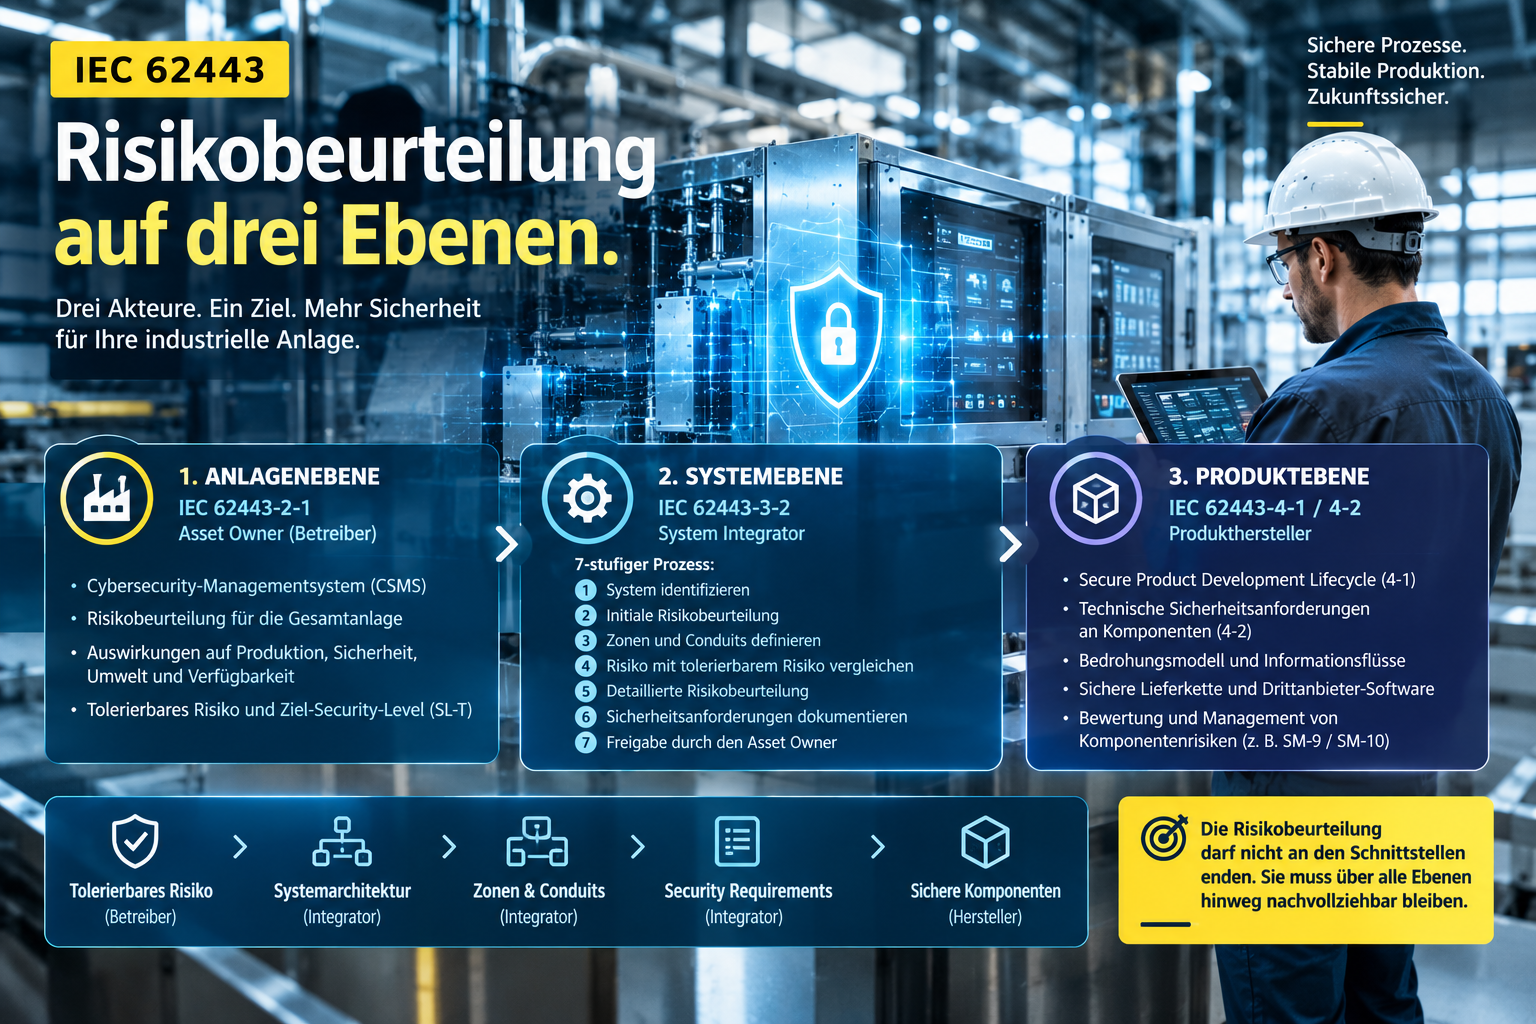
Cybersicherheit in industriellen Automatisierungssystemen (IACS) ist kein isoliertes Thema. Die IEC 62443 trägt dem Rechnung, indem sie eine Risikobeurteilung auf drei Ebenen vorschreibt – mit klar abgegrenzten Verantwortlichkeiten. Diese Ebenen sind:
- Anlagenebene (Asset Owner)
- Systemebene (Systemintegrator)
- Produktebene (Produkthersteller)
Jede Ebene hat eigene Ziele, Methoden und Dokumentationspflichten. Die Herausforderung liegt darin, die Ergebnisse so zu verknüpfen, dass aus einer formalen Analyse ein wirksames Cybersecurity-Konzept entsteht.
Anlagenebene: Das tolerierbare Risiko definieren
Auf der Anlagenebene liegt die Verantwortung beim Asset Owner. Im Mittelpunkt steht das Cybersecurity Management System (CSMS). Hier wird festgelegt, welches Risiko für die Anlage akzeptabel ist. Die Bewertung berücksichtigt:
- Auswirkungen auf die Produktion
- Sicherheitsrisiken für Personen und Umwelt
- Verfügbarkeit der Anlage
Aus dieser Bewertung leiten sich die Anforderungen an die Systeme und das angestrebte Security Level ab. Ohne diese Festlegung fehlt die Grundlage für alle weiteren Schritte.
Systemebene: Strukturierte Risikobeurteilung nach IEC 62443-3-2
Auf der Systemebene führt der Systemintegrator die Risikobeurteilung durch. Die Norm IEC 62443-3-2 gibt hierfür einen strukturierten Prozess mit sieben Schritten vor:
- ZCR 1: System identifizieren
- ZCR 2: Initiale Risikobeurteilung durchführen
- ZCR 3: Zonen und Conduits definieren
- ZCR 4: Risiko mit dem tolerierbaren Risiko vergleichen
- ZCR 5: Detaillierte Risikobeurteilung vornehmen
- ZCR 6: Cybersecurity-Anforderungen dokumentieren
- ZCR 7: Freigabe durch den Asset Owner einholen
Die Norm schreibt keine spezifische Analysemethode wie STRIDE oder HAZOP vor. Entscheidend ist, dass die gewählte Methode nachvollziehbar und für den Anwendungsfall geeignet ist.
Zonen und Conduits: Die Architektur der Cybersicherheit
Ein zentrales Element der Systemebene ist die Definition von Zonen und Conduits. Zonen fassen Komponenten mit ähnlichen Sicherheitsanforderungen zusammen. Conduits regeln die Kommunikation zwischen diesen Zonen. Diese Struktur ist die Grundlage für die spätere Umsetzung der Sicherheitsmaßnahmen.
Produktebene: Sichere Komponenten entwickeln
Auf der Produktebene liegt die Verantwortung beim Produkthersteller. Die Normen IEC 62443-4-1 und IEC 62443-4-2 geben hier den Rahmen vor:
- IEC 62443-4-1: Beschreibt den Secure Product Development Lifecycle. Dieser umfasst Anforderungen an den Entwicklungsprozess, um Sicherheitslücken von vornherein zu vermeiden.
- IEC 62443-4-2: Definiert technische Security-Anforderungen für Komponenten wie Embedded Devices, Host Devices, Netzwerkkomponenten und Software-Applikationen.
Die auf der Systemebene definierten Anforderungen müssen hier in konkrete technische Lösungen übersetzt werden. Nur so entsteht eine durchgängige Kette von der Risikobewertung bis zur sicheren Komponente.
Die größte Herausforderung: Durchgängigkeit der Risikobeurteilung
Die IEC 62443 verlangt, dass die Risikobeurteilung nicht an den Schnittstellen zwischen Betreiber, Integrator und Hersteller endet. Sie muss über alle Ebenen hinweg nachvollziehbar bleiben. Das bedeutet:
- Der Asset Owner definiert das tolerierbare Risiko.
- Der Systemintegrator leitet daraus die Systemarchitektur und die Security Requirements ab.
- Der Produkthersteller setzt diese Anforderungen in sichere Komponenten um.
Fehlt diese Durchgängigkeit, entstehen Lücken im Cybersecurity-Konzept. Diese Lücken können im schlimmsten Fall dazu führen, dass die Anlage trotz formaler Konformität nicht ausreichend geschützt ist.
Verantwortlichkeiten klar regeln
Die IEC 62443 macht keine Vorgaben, wie die Verantwortlichkeiten zwischen Asset Owner, Systemintegrator und Produkthersteller verteilt sein müssen. Sie verlangt lediglich, dass diese Verteilung klar geregelt ist. Für die Geschäftsführung bedeutet das:
- Klare vertragliche Vereinbarungen mit allen Beteiligten treffen.
- Schnittstellen zwischen den Ebenen definieren und dokumentieren.
- Regelmäßige Abstimmungen zwischen den Verantwortlichen sicherstellen.
Nur so lässt sich gewährleisten, dass die Risikobeurteilung nicht nur formal, sondern auch inhaltlich durchgängig ist.
Fazit: Durchgängigkeit als Schlüssel zur Cybersicherheit
Die IEC 62443 verlangt eine Risikobeurteilung, die über drei Ebenen hinweg nachvollziehbar bleibt. Die größte Herausforderung liegt darin, die Schnittstellen zwischen Asset Owner, Systemintegrator und Produkthersteller so zu gestalten, dass keine Lücken entstehen. Für die Geschäftsführung bedeutet das:
- Verantwortlichkeiten klar regeln und vertraglich festhalten.
- Sicherstellen, dass die Ergebnisse der Risikobeurteilung auf allen Ebenen konsistent sind.
- Regelmäßige Überprüfungen der Cybersicherheitsmaßnahmen durchführen.
Nur so entsteht ein Cybersecurity-Konzept, das nicht nur formal konform, sondern auch wirksam ist.
Schreibe einen Kommentar