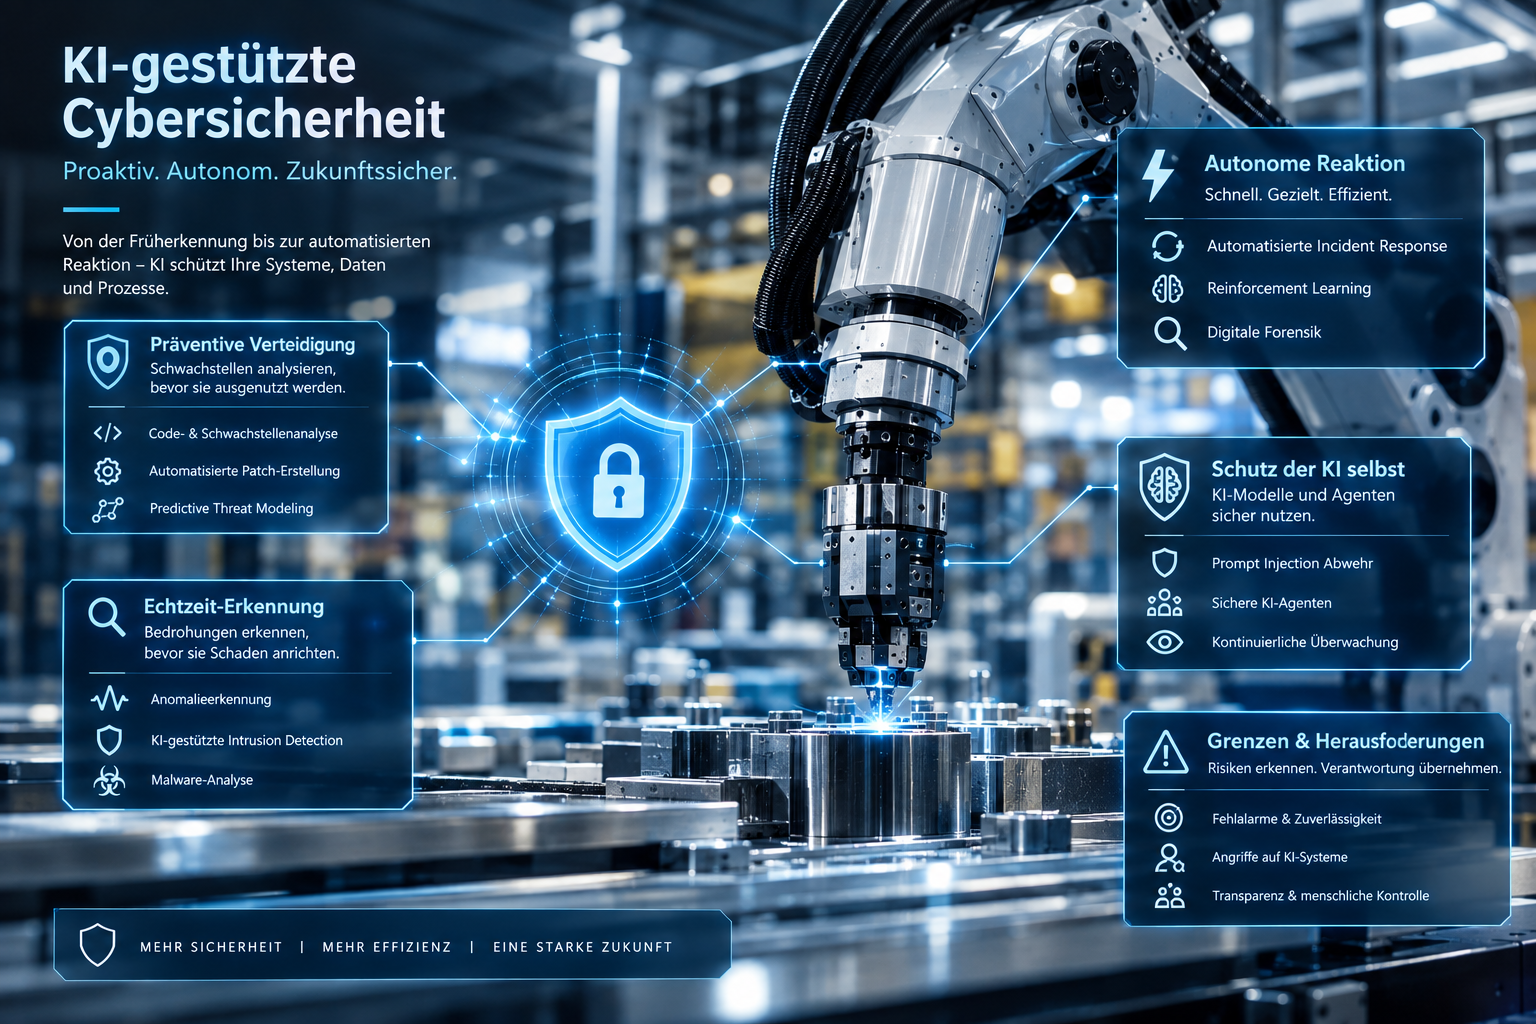
Cybersicherheit im Wandel: Warum klassische Ansätze an Grenzen stoßen
Moderne Cyberbedrohungen zeichnen sich durch zunehmende Komplexität und Dynamik aus. Klassische Sicherheitsansätze, die primär auf reaktive Maßnahmen setzen, stoßen dabei an ihre Grenzen. Die Herausforderung besteht darin, große Datenmengen kontinuierlich zu analysieren, Schwachstellen frühzeitig zu erkennen und Sicherheitsprozesse effizienter zu gestalten. Künstliche Intelligenz (KI) bietet hier neue Möglichkeiten, indem sie Prävention, Erkennung und Reaktion miteinander verbindet – ohne dabei den Menschen vollständig zu ersetzen.
Präventive Verteidigung: Sicherheit beginnt vor dem Angriff
Ein zentraler Anwendungsbereich von KI in der Cybersicherheit liegt in der frühzeitigen Identifikation potenzieller Schwachstellen. Statt ausschließlich auf Sicherheitsvorfälle zu reagieren, analysieren KI-basierte Systeme Entwicklungsprozesse kontinuierlich und erkennen Risiken bereits während der Softwareentstehung.
KI-gestützte Schwachstellenanalyse in der Praxis
Ein konkretes Beispiel ist Codex Security von OpenAI, das ursprünglich unter dem Namen Aardvark entwickelt wurde. Das System durchsucht Code-Repositories, erstellt projektspezifische Bedrohungsmodelle und bewertet identifizierte Schwachstellen hinsichtlich ihrer potenziellen Auswirkungen. In einem herstellerspezifischen Benchmark erkannte die als Aardvark bezeichnete Version 92 % der bekannten und synthetisch eingeführten Schwachstellen in den getesteten „Golden Repositories“.
Die Analyse erfolgt dabei in mehreren Schritten:
- Durchsuchen von Code-Repositories nach potenziellen Schwachstellen
- Erstellung eines projektspezifischen Bedrohungsmodells
- Bewertung der identifizierten Schwachstellen
- Validierung der Probleme in isolierten Umgebungen
- Vorschlag konkreter Fixes basierend auf dem Systemkontext
Predictive Threat Modeling: Angriffspfade vorab analysieren
Ein weiterer präventiver Ansatz ist das Predictive Threat Modeling. KI-Systeme wie Codex Security untersuchen Systemarchitekturen bereits vor einem Sicherheitsvorfall auf potenzielle Angriffspfade. Dabei werden Abhängigkeiten, Vertrauensgrenzen und mögliche Angriffsmöglichkeiten strukturiert analysiert. Das resultierende Threat Model dient anschließend zur Priorisierung und Validierung von Sicherheitsproblemen.
Echtzeit-Erkennung: Bedrohungen erkennen, während sie entstehen
Cybersicherheit endet nicht mit der Absicherung des Quellcodes. Auch während des laufenden Betriebs müssen Systeme kontinuierlich überwacht werden. KI-basierte Verfahren analysieren große Mengen von Netzwerk- und Systemdaten und suchen nach ungewöhnlichen Verhaltensmustern.
Anomalieerkennung jenseits bekannter Signaturen
Klassische Sicherheitslösungen arbeiten häufig mit bekannten Signaturen, Regeln und Indikatoren. KI ergänzt diese Ansätze durch Machine-Learning-Verfahren, die Abweichungen vom erwarteten Verhalten erkennen. Besonders bei unbekannten Angriffsmustern – sogenannten Zero-Day-Angriffen – ist dieser Ansatz relevant. Eine aktuelle wissenschaftliche Übersichtsarbeit untersucht verschiedene KI-Modellklassen zur Erkennung solcher Angriffe und betont die Bedeutung von Verfahren, die nicht ausschließlich auf bekannten Signaturen basieren.
KI in Intrusion Detection und Malware-Analyse
KI kann in Systeme zur Erkennung und Abwehr von Angriffen integriert werden. Dabei kommen Machine Learning, Deep Learning und Reinforcement Learning zum Einsatz, um komplexe Verhaltensmuster zu analysieren und potenzielle Bedrohungen zu priorisieren. Die Leistungsfähigkeit hängt jedoch stark von Faktoren wie Trainingsdaten, Systemarchitektur und Datenqualität ab.
Im Bereich der Malware-Analyse ermöglichen Large Language Models (LLMs) eine stärker semantische Untersuchung von Schadsoftware. KI-Systeme verknüpfen dabei Quellcode, technische Artefakte und Ausführungsverläufe mit zusätzlichen Kontextinformationen.
Autonome Reaktion: Von der Erkennung zur automatisierten Gegenmaßnahme
Eine weitere Entwicklungsstufe besteht darin, erkannte Sicherheitsvorfälle nicht nur zu melden, sondern definierte Reaktionen teilweise zu automatisieren. Forschungsarbeiten untersuchen den Einsatz von LLMs und Reinforcement Learning für sogenannte Autonomous Cyber Defense.
Automatisierte Incident Response in der Praxis
Mögliche automatisierte Maßnahmen umfassen:
- Isolation betroffener Systeme
- Blockierung verdächtiger Aktivitäten
- Einleitung definierter Wiederherstellungsprozesse
- Priorisierung und Kontextualisierung von Sicherheitswarnungen
- Unterstützung bei der Analyse eines Sicherheitsvorfalls
LLM-basierte Systeme können dabei helfen, Reaktionszeiten zu reduzieren und die Arbeitsbelastung von Sicherheitsteams zu verringern. Reinforcement Learning wird ebenfalls für autonome Cyberabwehr erforscht, indem Agenten in simulierten Umgebungen lernen, auf Angriffssituationen mit geeigneten Verteidigungsstrategien zu reagieren. Diese Ansätze befinden sich jedoch weiterhin in der Forschungs- und Evaluationsphase.
Digitale Forensik und Angriffspfadanalyse
KI unterstützt auch die forensische Analyse von Sicherheitsvorfällen. Durch die automatisierte Verarbeitung großer Mengen von Log-, Netzwerk- und Systemdaten können Zusammenhänge zwischen einzelnen Ereignissen identifiziert und mögliche Angriffspfade rekonstruiert werden. Dies beschleunigt die Strukturierung komplexer Vorfälle und entlastet Sicherheitsteams.
Schutz der KI selbst: KI als Sicherheitsfaktor und Angriffsziel
Mit der zunehmenden Integration von KI in Unternehmensprozesse entsteht eine zusätzliche Sicherheitsdimension. KI-Modelle, Agenten und ihre Datenquellen werden selbst zum Angriffsziel.
Prompt Injection: Eine zentrale Bedrohung für LLM-Anwendungen
Eine der größten Schwachstellen für LLM-basierte Anwendungen ist Prompt Injection. Angreifer versuchen dabei, durch manipulierte Eingaben das Verhalten eines KI-Systems zu verändern. Das OWASP GenAI Security Project führt Prompt Injection als zentrale Schwachstellenklasse auf. Mögliche Folgen reichen von manipulierten Ausgaben über Datenlecks bis hin zur unerlaubten Nutzung angeschlossener Funktionen.
Sicherheitsmaßnahmen für KI-Agenten
OWASP empfiehlt folgende Schutzmaßnahmen:
- Konsequente Rechtebegrenzung nach dem Prinzip der geringsten Privilegien
- Trennung nicht vertrauenswürdiger Inhalte von Systemanweisungen
- Zusätzliche Validierung von Ein- und Ausgaben
- Menschliche Freigaben für besonders risikoreiche Aktionen
- Klare Vertrauensgrenzen zwischen Modell, Datenquellen und externen Funktionen
KI-Agenten erweitern die Angriffsfläche zusätzlich, da sie Modelle mit Werkzeugen, Datenquellen und Handlungsmöglichkeiten verbinden. OWASP nennt unter anderem Prompt Injection, Tool-Missbrauch, Privilegienausweitung und Datenexfiltration als relevante Risikobereiche.
Herausforderungen und Grenzen: Wo KI an ihre Grenzen stößt
Trotz der vielversprechenden Möglichkeiten ist der Einsatz von KI in der Cybersicherheit mit technischen und organisatorischen Grenzen verbunden.
Fehlende Zuverlässigkeit und Fehlalarme
KI-Systeme können falsche oder unvollständige Ergebnisse erzeugen. In sicherheitskritischen Bereichen können solche Fehler zu Fehlentscheidungen oder unnötigen Reaktionen führen. Moderne KI-Sicherheitssysteme versuchen daher, nicht nur möglichst viele Auffälligkeiten zu erkennen, sondern auch deren Relevanz und Ausnutzbarkeit besser einzuschätzen. Bei Codex Security erfolgt beispielsweise eine Validierung potenzieller Schwachstellen in isolierten Umgebungen, um Signal und Rauschen besser zu trennen.
Angriffe auf KI-Systeme
KI-Systeme selbst können zum Angriffsziel werden. Zu den Bedrohungen zählen:
- Prompt Injection
- Datenvergiftung
- Datenexfiltration
- Missbrauch angeschlossener Werkzeuge
- Privilegienausweitung
- Manipulation von Modellen und Agenten
Die zunehmende Autonomie von KI-Agenten erhöht die Bedeutung sauber definierter Rechte- und Vertrauensgrenzen.
Interpretierbarkeit und menschliche Kontrolle
Je autonomer ein Sicherheitssystem handelt, desto wichtiger wird die Nachvollziehbarkeit seiner Entscheidungen. Bei kritischen Aktionen sollten klare Kontrollmechanismen bestehen. OWASP empfiehlt insbesondere für privilegierte Aktionen menschliche Freigaben und eine konsequente Begrenzung der Zugriffsrechte.
Fazit: KI als neue Ebene der Cyberabwehr – mit klaren Grenzen
KI verändert die Cybersicherheit in mehreren aufeinander aufbauenden Bereichen:
- Prävention: Schwachstellen werden kontinuierlich analysiert und teilweise bereits während der Softwareentwicklung identifiziert.
- Erkennung: Machine-Learning-Verfahren ergänzen klassische signaturbasierte Verfahren durch verhaltens- und kontextbasierte Analysen.
- Reaktion: KI unterstützt die Analyse von Sicherheitsvorfällen und automatisiert definierte Reaktionsprozesse.
- Selbstschutz: Die Absicherung der KI selbst wird zu einem eigenständigen Bestandteil der Cybersecurity.
Die Entwicklung geht hin zu integrierten Sicherheitsarchitekturen, in denen KI Daten analysiert, Risiken priorisiert und Handlungsmöglichkeiten vorbereitet. Autonomie bedeutet jedoch nicht vollständige Selbstständigkeit. Besonders bei sicherheitskritischen Aktionen bleiben Rechtebegrenzung, technische Schutzmechanismen, Überwachung und menschliche Kontrolle unverzichtbar.
Die entscheidende Veränderung liegt in der neuen Arbeitsteilung: KI übernimmt die kontinuierliche Analyse, Mustererkennung und Unterstützung bei der Reaktion, während Menschen Kontrolle, Verantwortung und die Freigabe kritischer Entscheidungen behalten.
Schreibe einen Kommentar