Warum eine SBOM mehr als eine Komponentenliste ist
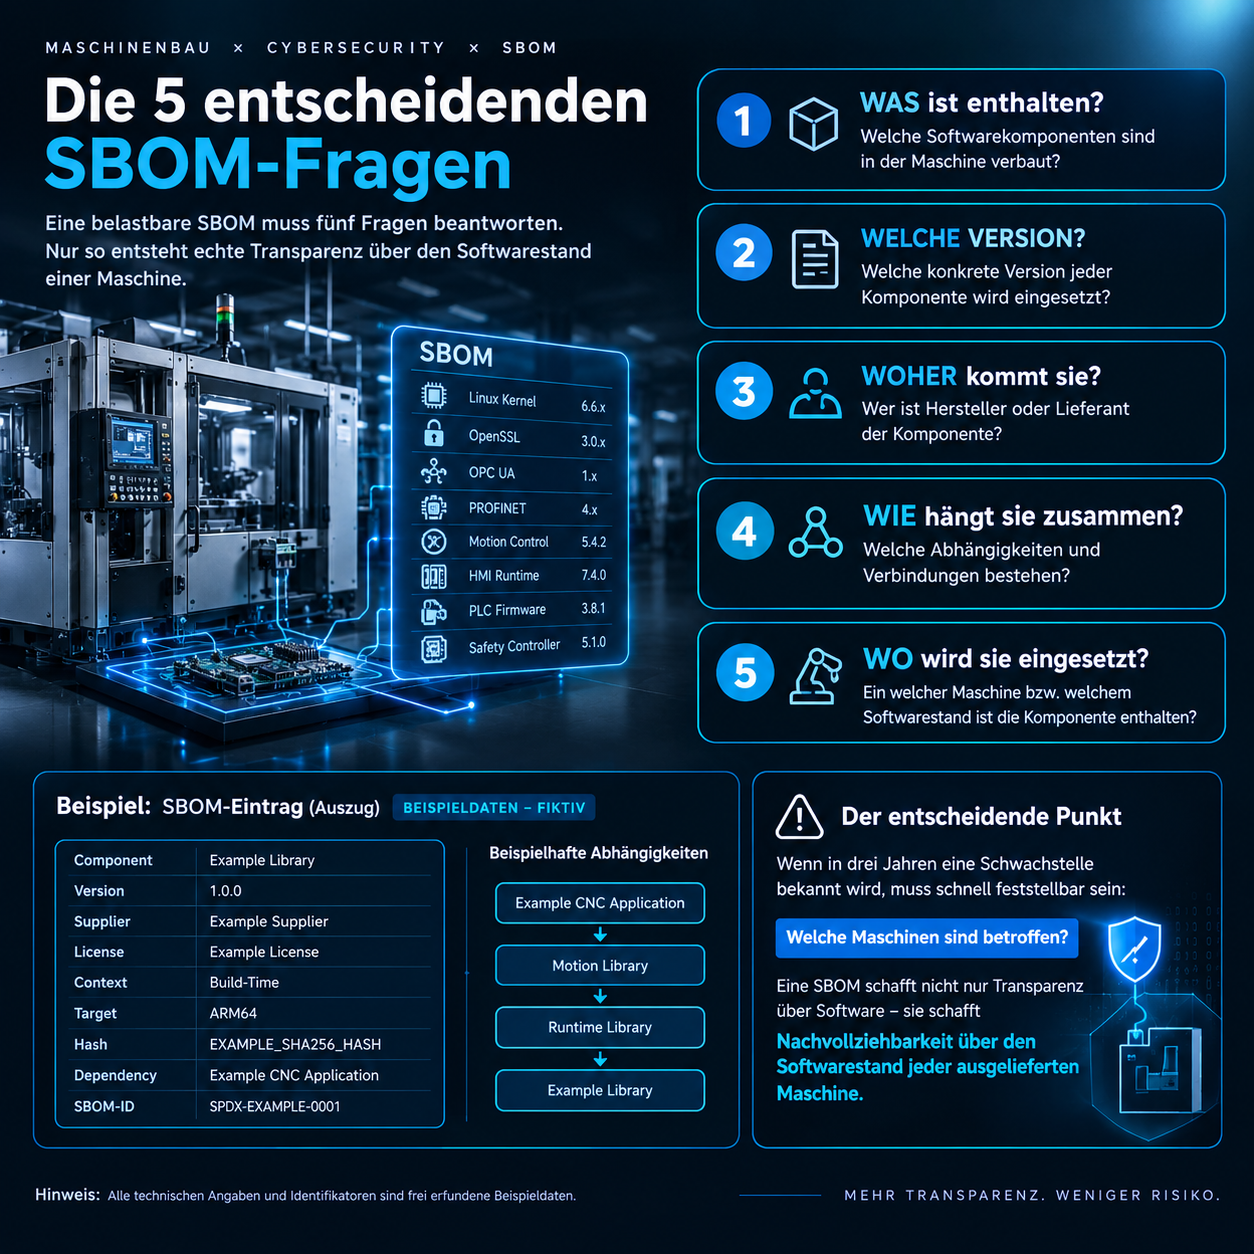
Eine Software Bill of Materials (SBOM) im Maschinenbau dient nicht nur der Dokumentation von Softwarepaketen. Sie muss sicherstellen, dass für jeden ausgelieferten Softwarestand einer Maschine nachvollziehbar ist, welche Komponenten enthalten sind. Dies ist besonders relevant, wenn Jahre nach der Auslieferung Sicherheitslücken bekannt werden und betroffene Maschinen identifiziert werden müssen.
Welche Komponenten in die SBOM gehören
Eine vollständige SBOM umfasst alle Softwarebestandteile, die in einer Maschine verbaut sind. Dazu zählen:
- Betriebssystem: Linux-Kernel, Systembibliotheken, Runtime-Komponenten und Open-Source-Libraries.
- Applikationssoftware: Eigener Code inklusive Version, Compiler/Target, Abhängigkeiten und Hash-Werte.
- Kommunikation: Protokoll-Stacks wie OPC UA, PROFINET oder Modbus TCP.
- Firmware: Bootloader, Controller-Firmware, Motion-Control-Firmware und Secure-Boot-Informationen.
- Zuliefererkomponenten: PLC-Firmware, HMI-Runtime, Frequenzumrichter und Safety Controller.
Struktur eines SBOM-Eintrags
Jeder Eintrag in der SBOM sollte mindestens folgende Informationen enthalten:
- Name der Komponente
- Version der Komponente
- Hersteller oder Lieferant
- Lizenzinformationen
- Kontext (z. B. Build-Time oder Runtime)
- Zielplattform (z. B. ARM64)
- Hash-Wert (z. B. SHA256)
- Abhängigkeiten zu anderen Komponenten
- Eindeutige SBOM-ID (z. B. im SPDX-Format)
Beispiel für einen SBOM-Eintrag
Die folgenden Angaben sind typisch für einen Eintrag in einer SBOM:
- Component: Example Library
- Version: 1.0.0
- Supplier: Example Supplier
- License: Example License
- Context: Build-Time
- Target: ARM64
- Hash: EXAMPLE_SHA256_HASH
- Dependency: Example CNC Application
- SBOM-ID: SPDX-EXAMPLE-0001
Der entscheidende Mehrwert: Nachvollziehbarkeit
Eine SBOM muss nicht nur auflisten, welche Komponenten enthalten sind. Sie muss auch folgende Fragen beantworten:
- Welche Version einer Komponente wurde verwendet?
- Woher stammt die Komponente (Hersteller, Lieferant)?
- Welche Abhängigkeiten bestehen zwischen den Komponenten?
- In welcher Maschine wurde die Komponente eingesetzt?
Diese Transparenz ermöglicht es, im Falle einer Sicherheitslücke schnell zu ermitteln, welche Maschinen betroffen sind. Ohne diese Informationen ist eine gezielte Reaktion kaum möglich.
Praktische Umsetzung im Maschinenbau
Für die Erstellung einer SBOM empfiehlt sich die Verwendung eines standardisierten Formats wie SPDX. Zudem sollte die SBOM eng mit dem Build-Prozess verknüpft sein, um sicherzustellen, dass sie immer den aktuellen Softwarestand widerspiegelt. Tools wie Yocto können dabei helfen, die SBOM automatisch zu generieren und zu pflegen.
Fazit: SBOM als Teil der technischen Dokumentation
Eine gut gepflegte SBOM ist ein zentraler Bestandteil der technischen Dokumentation im Maschinenbau. Sie schafft nicht nur Transparenz über die verbauten Softwarekomponenten, sondern ist auch ein wichtiges Werkzeug für die Compliance und die Sicherheit der Maschinen über ihren gesamten Lebenszyklus hinweg.
Stellen Sie sicher, dass Ihre SBOM alle relevanten Informationen enthält und regelmäßig aktualisiert wird. Nur so können Sie im Ernstfall schnell und zielgerichtet reagieren.
Schreibe einen Kommentar