MVO 2027 – die Frist läuft
Die EU-Maschinenverordnung gilt ab dem 20. Januar 2027 unmittelbar. Wer technische Dokumentation und Risikobeurteilungen jetzt prüft, hat Handlungsspielraum statt Zeitdruck.
Noch 119 Tage, 9 Std., 1 Min.
-
Maschinenverordnung & CRA: 5 Pilotprojekte
Die EU-Maschinenverordnung (EU) 2023/1230 und der Cyber Resilience Act (CRA) führen ab 2026/2027 neue Pflichten ein. Einkauf muss Cybersicherheit früh in der Produktentwicklung berücksichtigen – praktische Vorbereitung ist jetzt entscheidend.
-
Maschinenverordnung: Warum einwandfreie Funktion nicht MVO-konform bedeutet
Eine einwandfrei funktionierende Maschine erfüllt nicht automatisch die Anforderungen der Maschinenverordnung. Hersteller und Betreiber müssen technische Dokumentation und Prozesse gezielt anpassen.
-
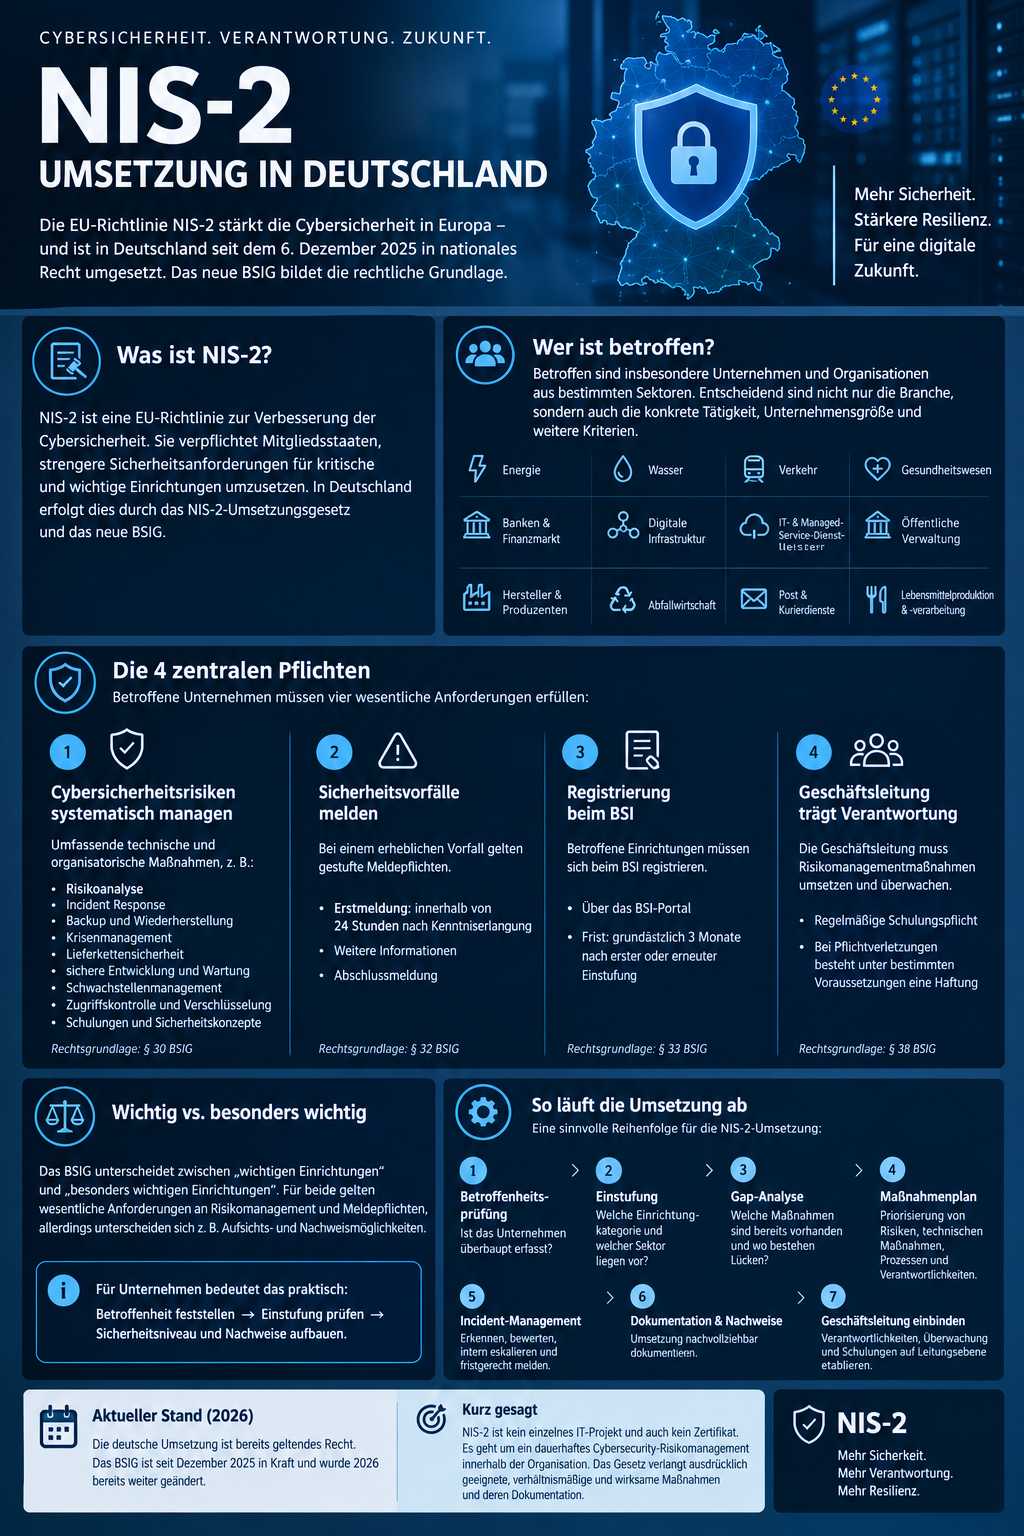
NIS-2-Umsetzung in Deutschland: Pflichten für die Geschäftsführung
Die NIS-2-Richtlinie ist seit Dezember 2025 in Deutschland umgesetzt. Betroffene Unternehmen müssen Cybersicherheitsrisiken managen, Vorfälle melden und sich registrieren. Die Geschäftsführung trägt besondere Verantwortung.
-
NIS-2-Umsetzung in Deutschland – kurz erklärt
Die NIS-2-Richtlinie ist eine EU-weite Vorgabe zur Verbesserung der Cybersicherheit. Deutschland hat sie inzwischen in nationales Recht umgesetzt: Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Der zentrale Teil der Umsetzung steckt im neuen BSI-Gesetz (BSIG). Wen betrifft NIS-2? Betroffen sind insbesondere Unternehmen und Organisationen aus bestimmten kritischen bzw. wichtigen Sektoren, beispielsweise: Entscheidend…
-
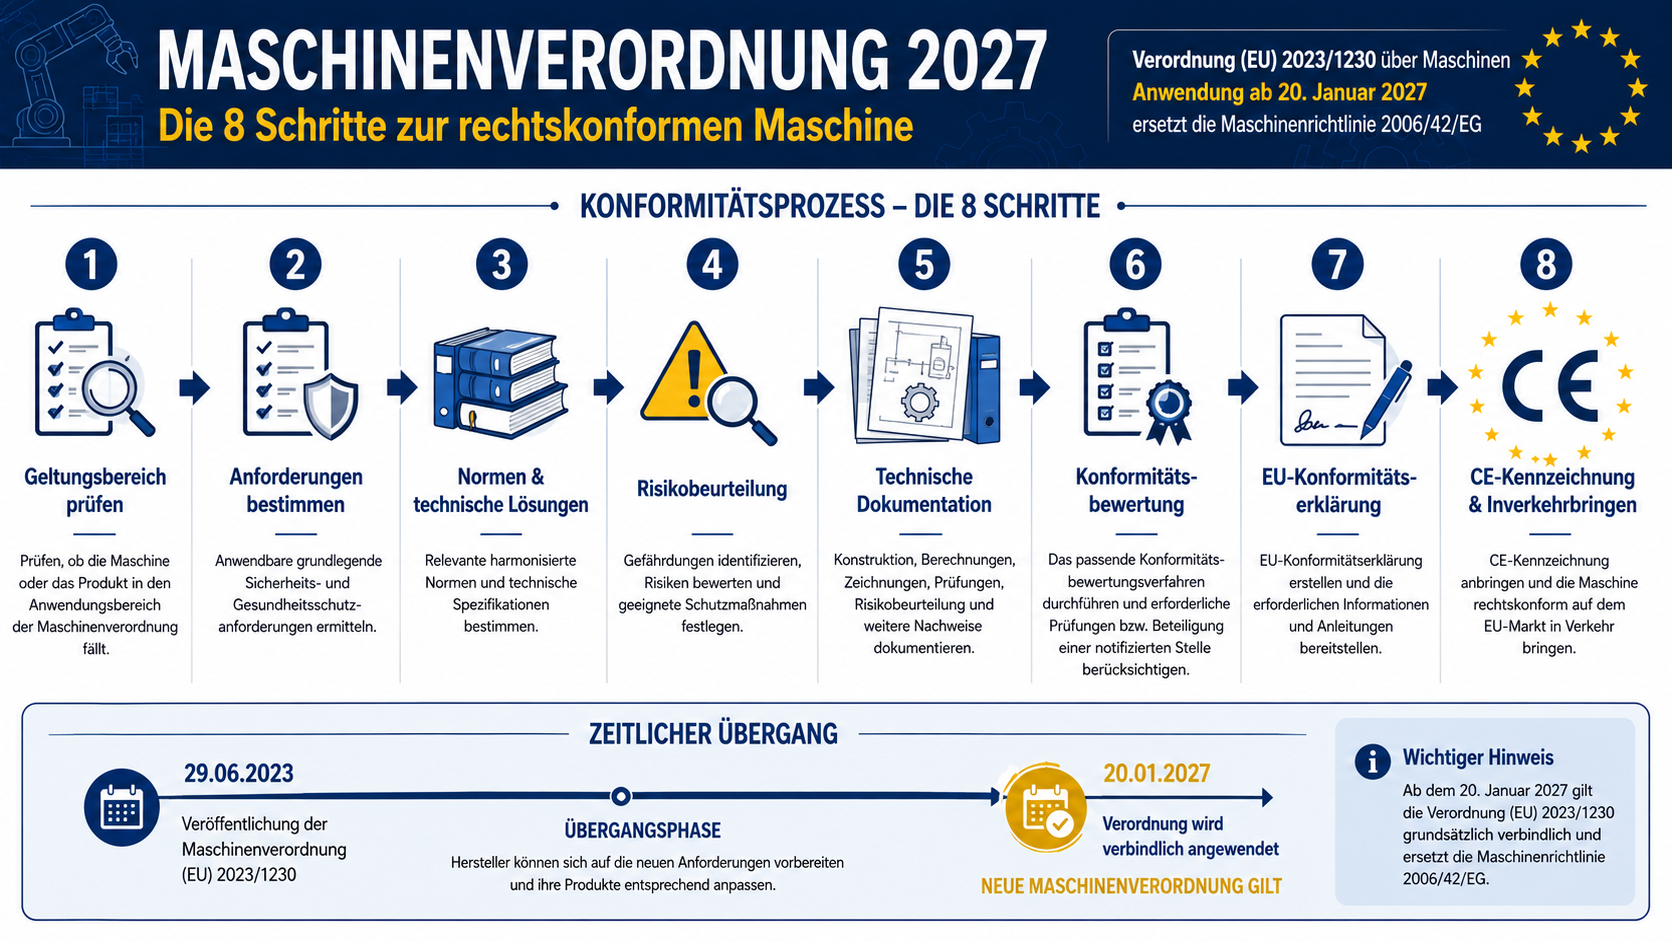
Neue Maschinenverordnung: Was die Geschäftsführung jetzt wissen muss
Die neue Maschinenverordnung löst die bisherige Maschinenrichtlinie ab und führt neue Anforderungen ein. Für die Geschäftsführung bedeutet das Anpassungen in Prozessen und Dokumentation.
-
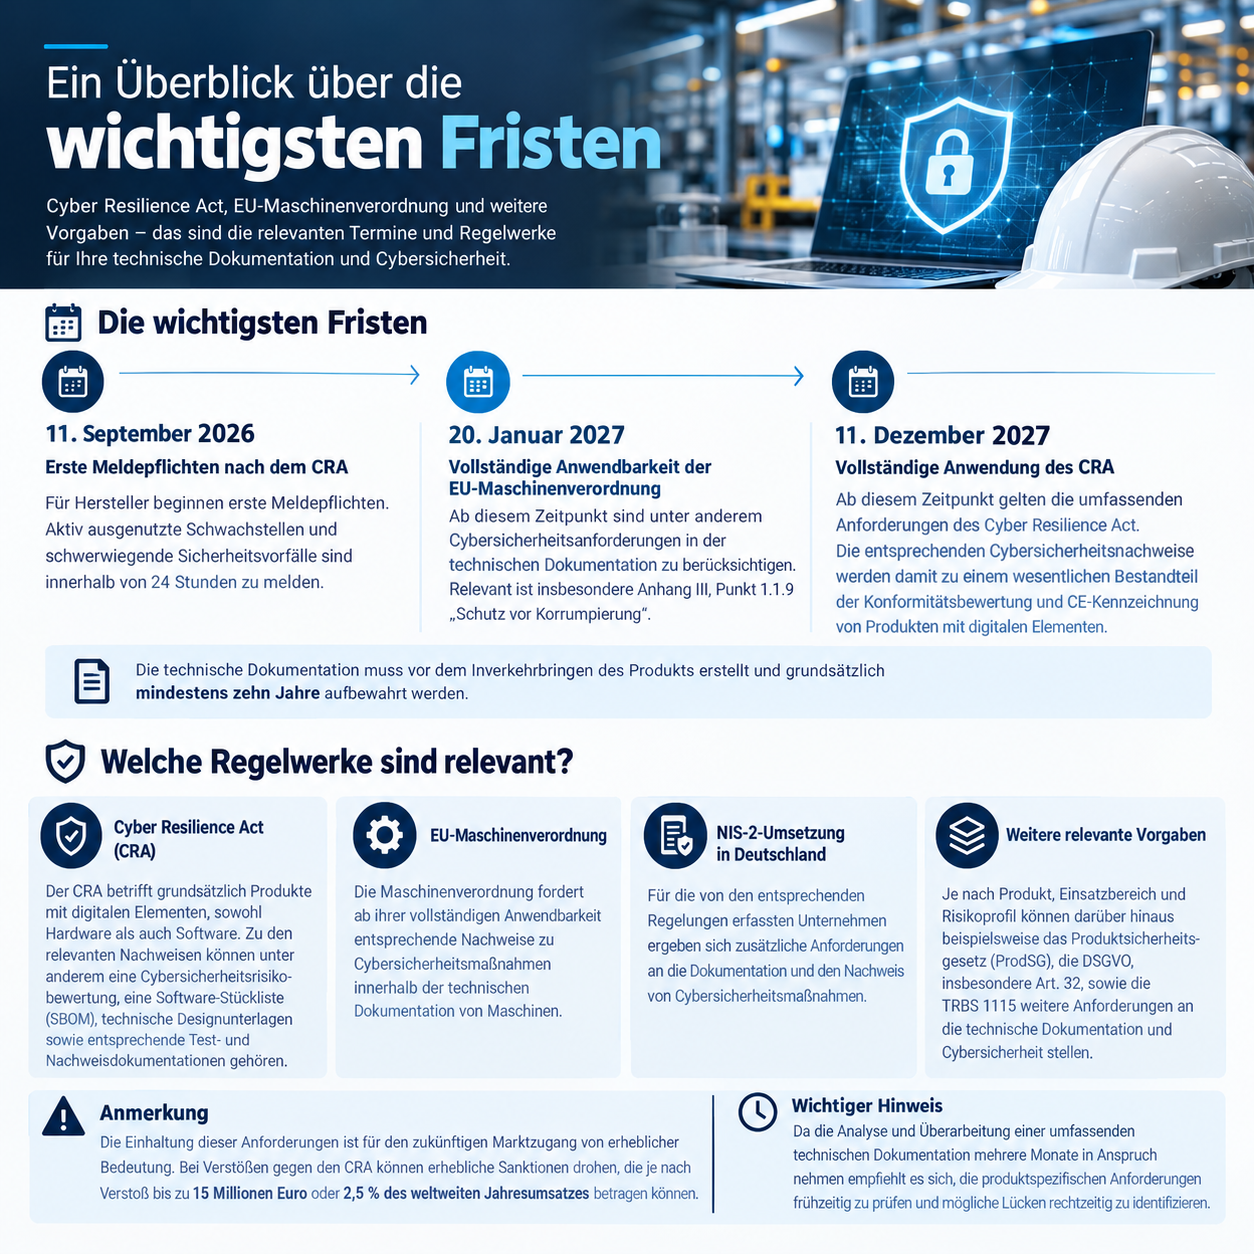
11. September 2026 – Erste Meldepflichten nach dem Cyber Resilience Act
Die wichtigsten Fristen im Überblick Die technische Dokumentation muss vor dem Inverkehrbringen des Produkts erstellt und grundsätzlich mindestens zehn Jahre aufbewahrt werden. Welche Regelwerke sind relevant? Anmerkung Die Einhaltung dieser Anforderungen ist für den zukünftigen Marktzugang von erheblicher Bedeutung. Bei Verstößen gegen den CRA können erhebliche Sanktionen drohen, die je nach Verstoß bis zu 15…
-
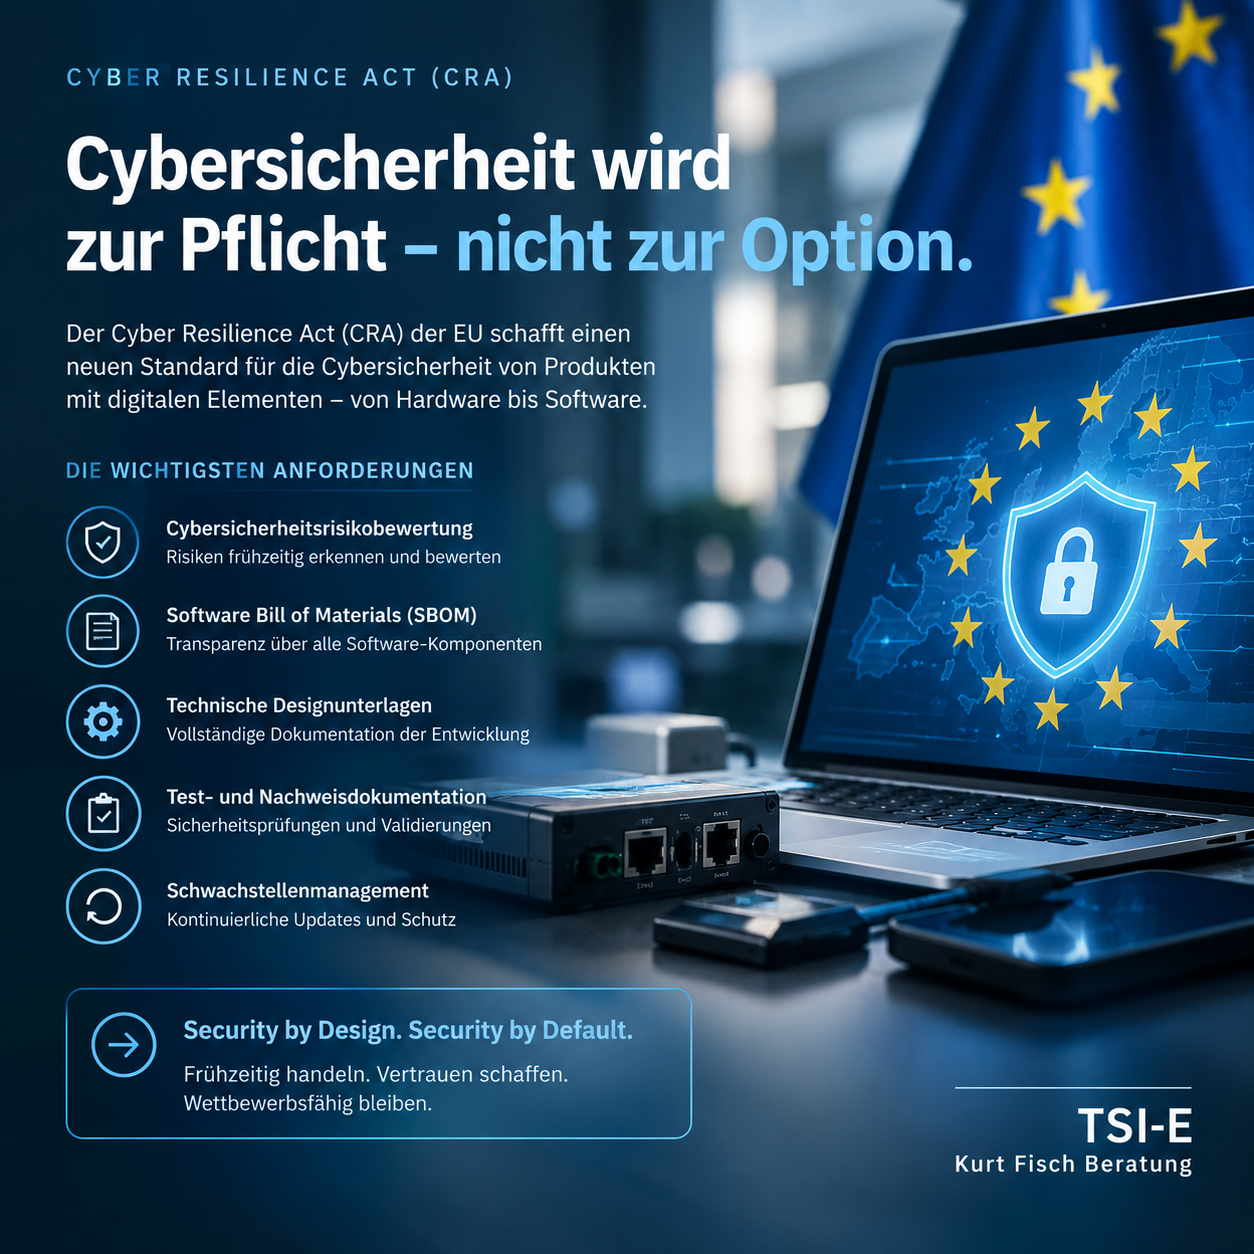
Cyber Resilience Act (CRA): Cybersicherheit wird zur Pflicht – nicht zur Option.
Mit dem Cyber Resilience Act (CRA) schafft die Europäische Union einen neuen Standard für die Cybersicherheit von Produkten mit digitalen Elementen. Betroffen sind sowohl Hardware als auch Software – vom IoT-Gerät über industrielle Steuerungen bis hin zu Anwendungen und Plattformen. Für Hersteller, Importeure und Inverkehrbringer bedeutet das: Cybersicherheit muss künftig bereits in der Entwicklung berücksichtigt…
-
Maschinenverordnung 2027: 8 Schritte zur rechtskonformen Maschine
Die EU-Maschinenverordnung 2023/1230 löst ab Januar 2027 die Maschinenrichtlinie ab. Hersteller müssen Cybersicherheit und neue Konformitätsbewertungen beachten.
-
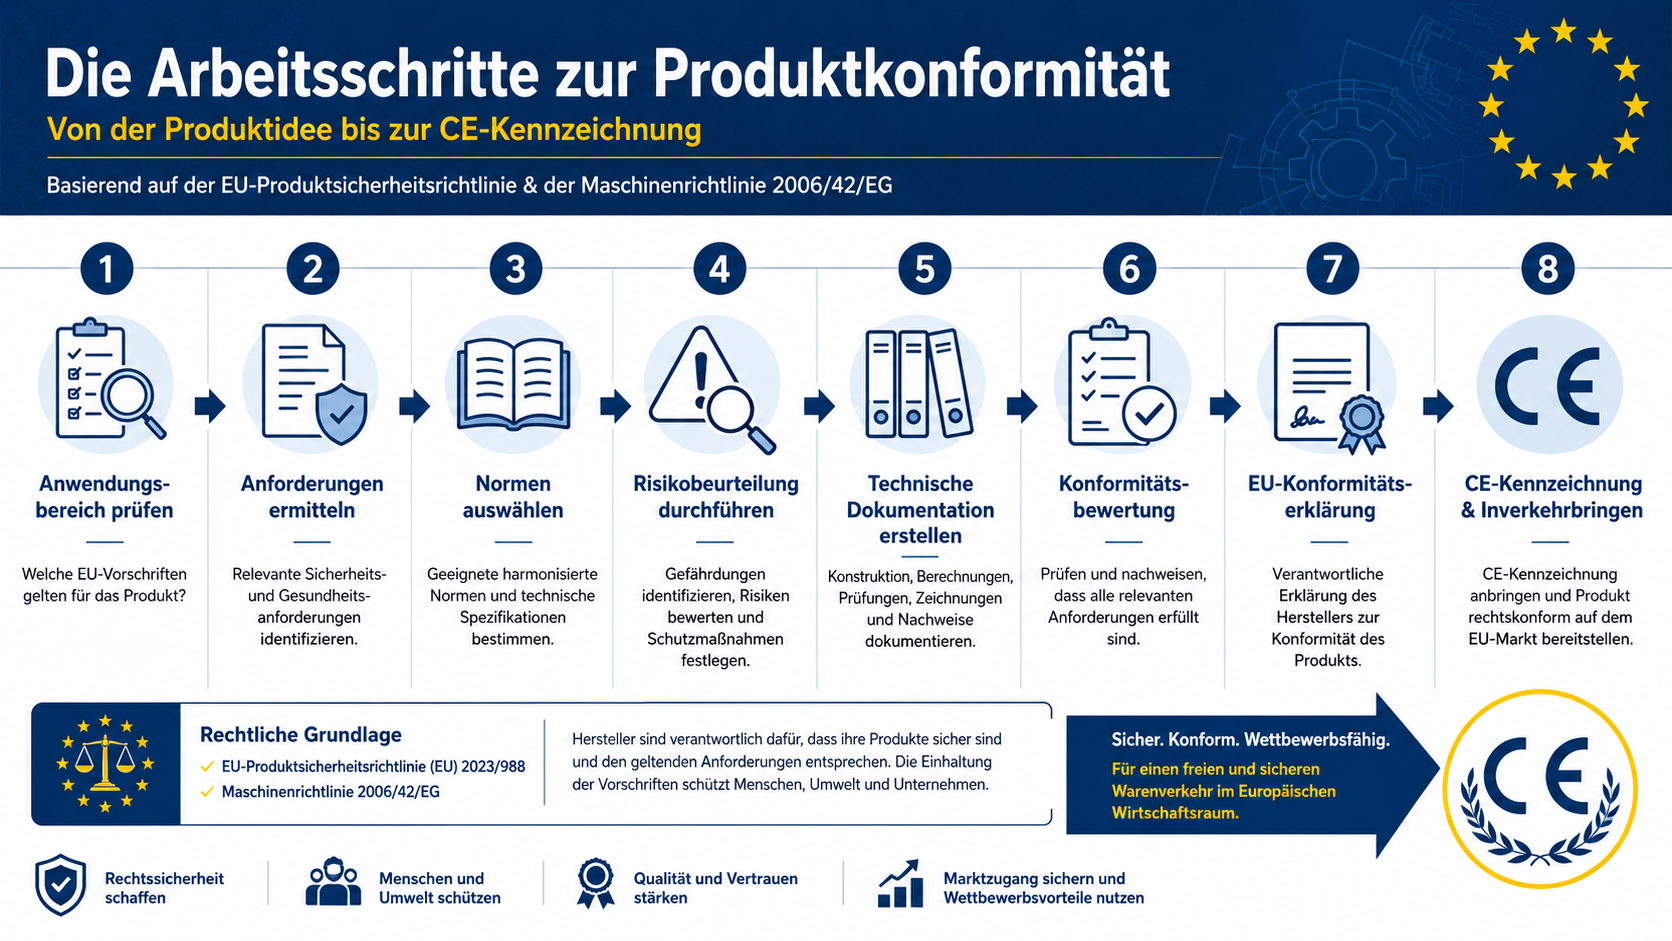
Produktkonformität im Maschinenbau: Arbeitsschritte nach EU-Richtlinien
Die CE-Konformität erfordert eine strukturierte Vorgehensweise von der Risikobeurteilung bis zur Serienüberwachung. Dieser Leitfaden zeigt die gesetzlich vorgeschriebenen Arbeitsschritte für Konstrukteure.
-
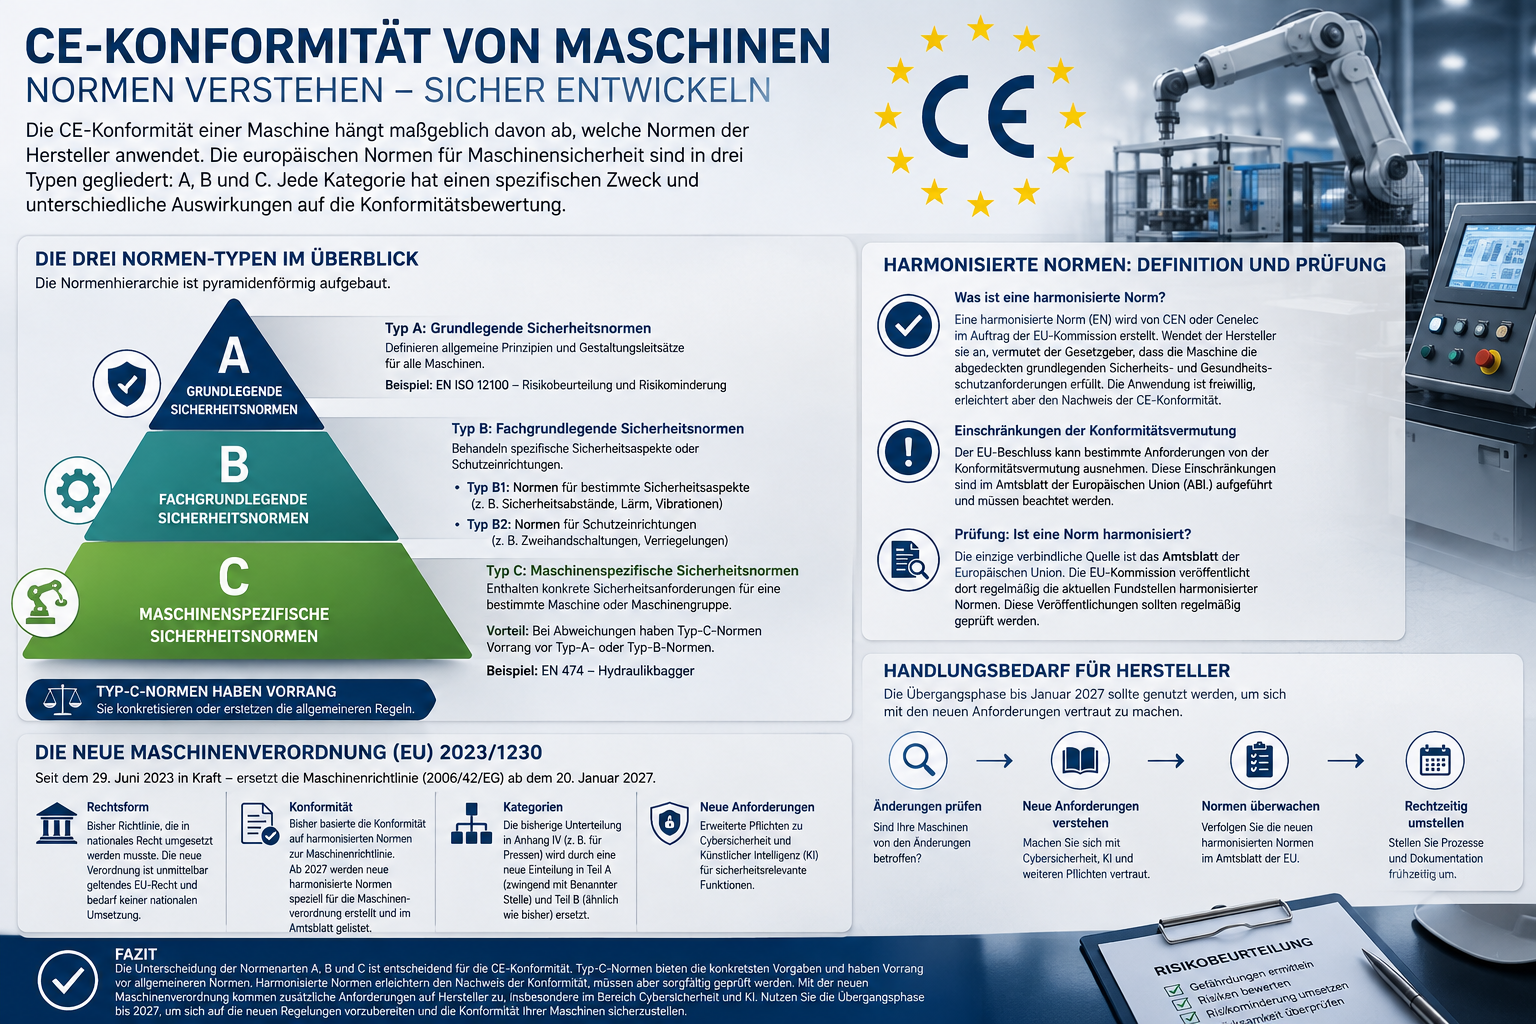
B1- und B2-Normen im Maschinenbau sicher unterscheiden
B1- und B2-Normen sind zentrale Sicherheitsfachgrundnormen im Maschinenbau. Konstrukteure müssen deren Unterschiede kennen, um funktionale Sicherheit korrekt umzusetzen.