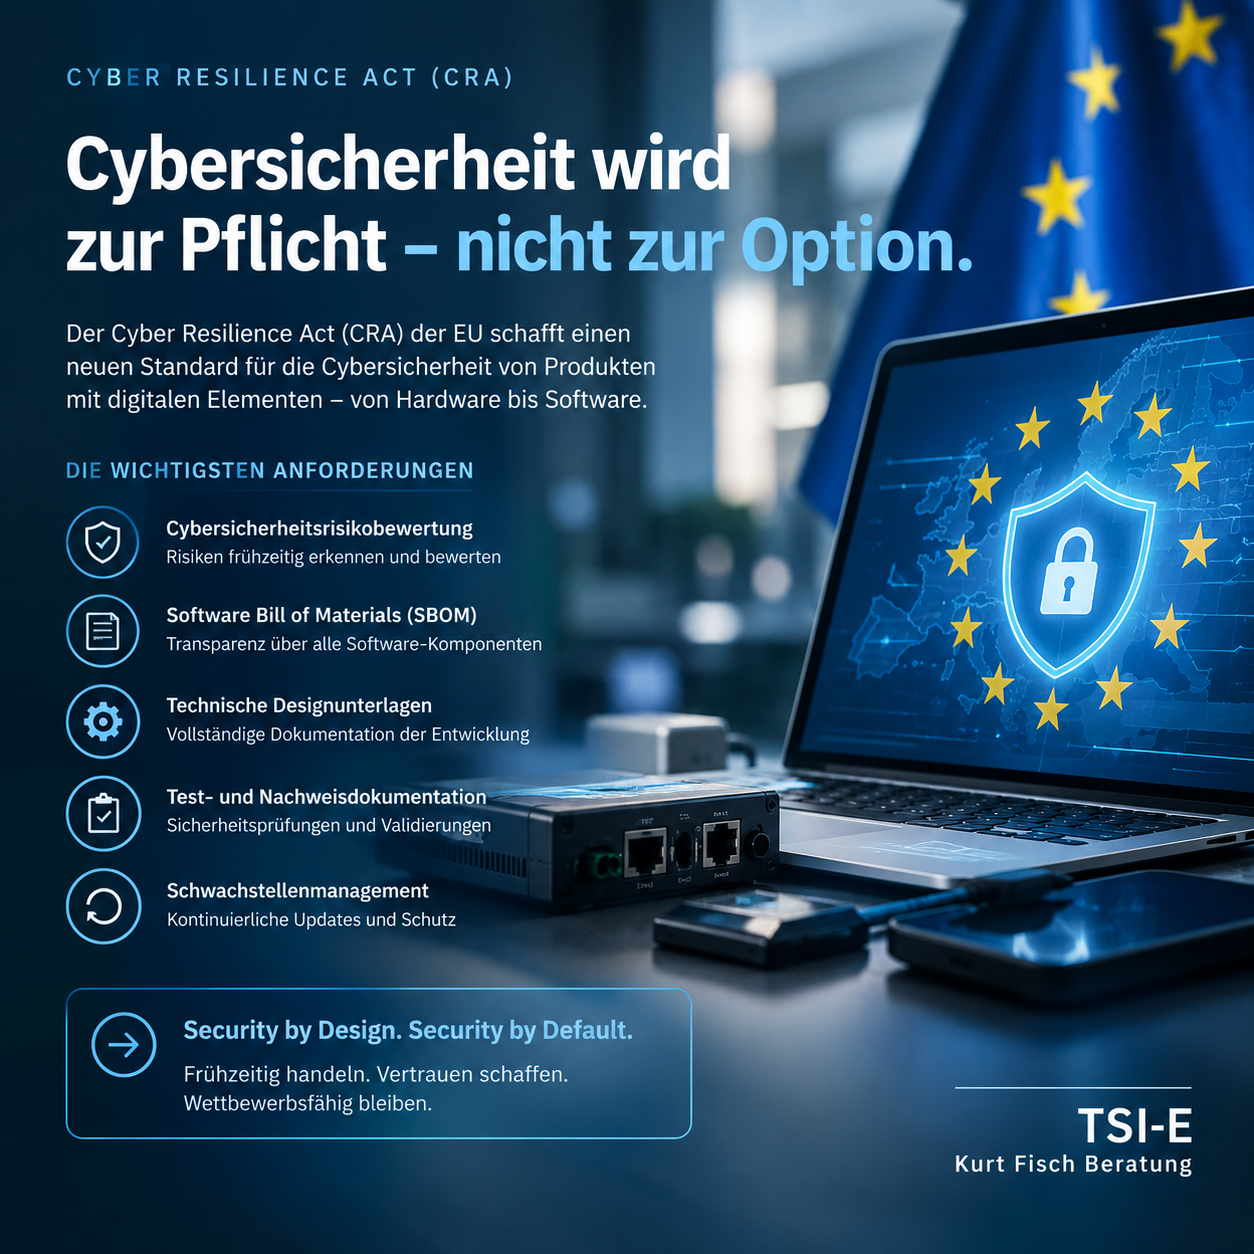
Mit dem Cyber Resilience Act (CRA) schafft die Europäische Union einen neuen Standard für die Cybersicherheit von Produkten mit digitalen Elementen. Betroffen sind sowohl Hardware als auch Software – vom IoT-Gerät über industrielle Steuerungen bis hin zu Anwendungen und Plattformen.
Für Hersteller, Importeure und Inverkehrbringer bedeutet das: Cybersicherheit muss künftig bereits in der Entwicklung berücksichtigt und über den gesamten Produktlebenszyklus nachgewiesen werden.
Zu den zentralen Anforderungen gehören unter anderem:
- Durchführung einer fundierten Cybersicherheitsrisikobewertung
- Erstellung einer Software Bill of Materials (SBOM) zur Transparenz aller Software-Komponenten
- Vollständige technische Design- und Entwicklungsdokumentation
- Dokumentierte Sicherheitsprüfungen, Testnachweise und Validierungen
- Prozesse für Schwachstellenmanagement und Sicherheitsupdates
Der CRA verfolgt das Prinzip „Security by Design“ und „Security by Default“. Unternehmen sind gefordert, Sicherheitsanforderungen nicht erst nachträglich umzusetzen, sondern von Beginn an in ihre Produkte und Entwicklungsprozesse zu integrieren.
Wer sich frühzeitig vorbereitet, schafft nicht nur regulatorische Konformität, sondern stärkt auch Vertrauen, Produktqualität und Wettbewerbsfähigkeit im europäischen Markt.
Cybersecurity Compliance ist damit kein reines IT-Thema mehr – sondern ein strategischer Bestandteil moderner Produktentwicklung.