Die wichtigsten Fristen im Überblick
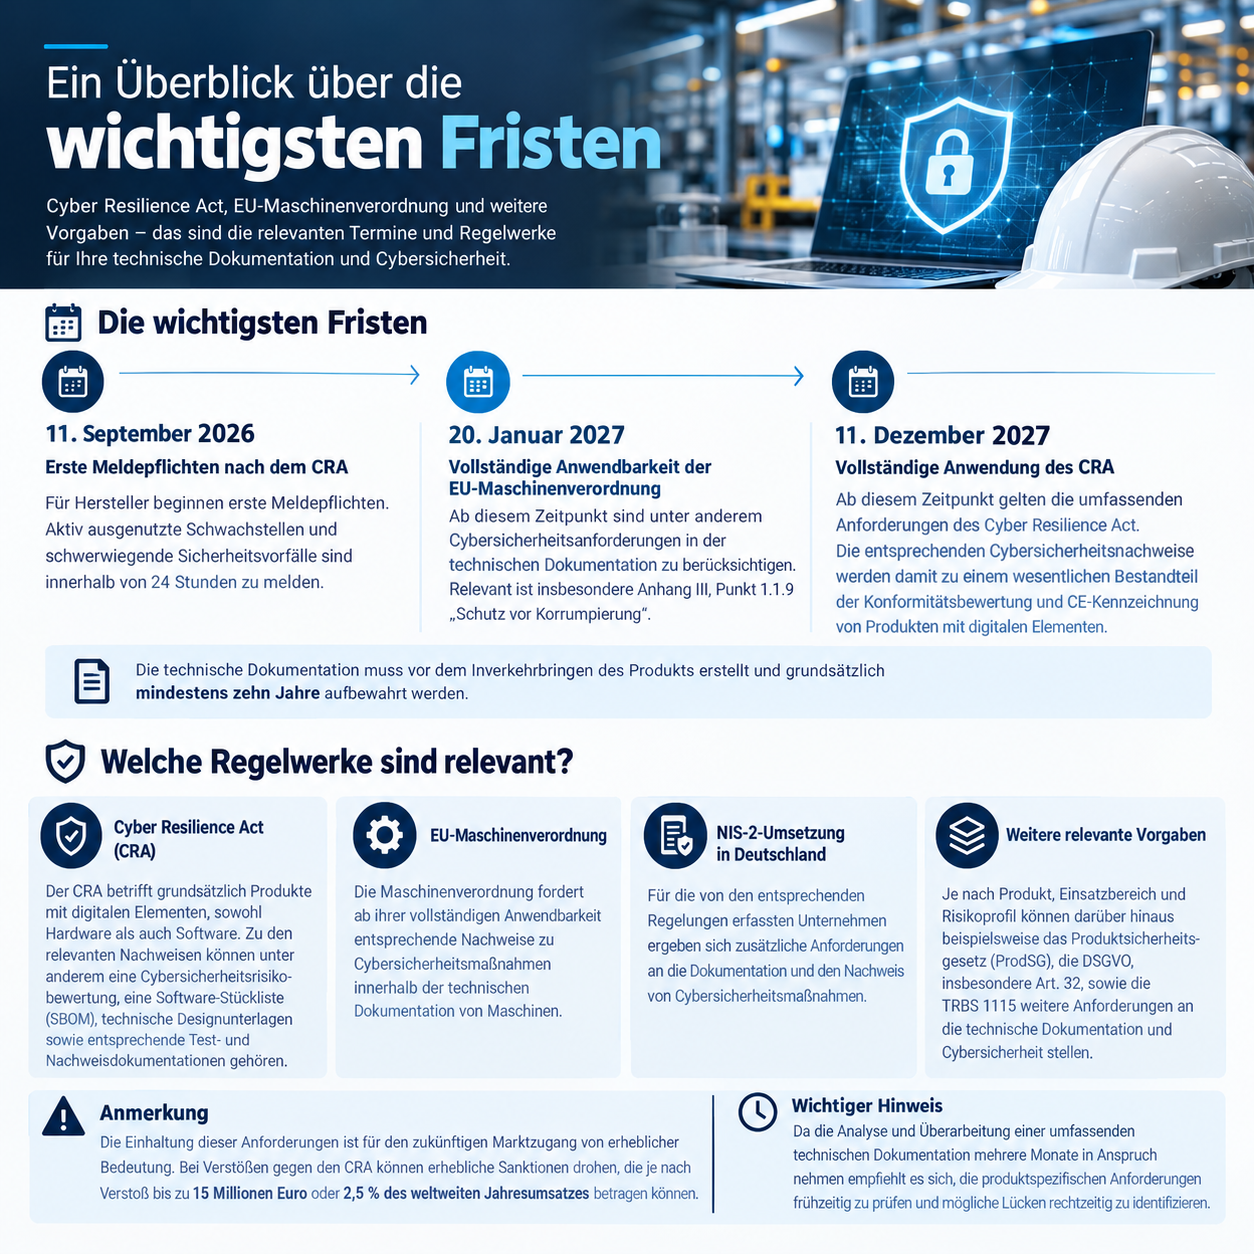
- 11. September 2026 – Erste Meldepflichten nach dem CRA
Für Hersteller beginnen erste Meldepflichten. Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle sind innerhalb von 24 Stunden zu melden. - 20. Januar 2027 – Vollständige Anwendbarkeit der EU-Maschinenverordnung
Ab diesem Zeitpunkt sind unter anderem Cybersicherheitsanforderungen in der technischen Dokumentation zu berücksichtigen. Relevant ist insbesondere Anhang III, Punkt 1.1.9 „Schutz vor Korrumpierung“. - 11. Dezember 2027 – Vollständige Anwendung des CRA
Ab diesem Zeitpunkt gelten die umfassenden Anforderungen des Cyber Resilience Act. Die entsprechenden Cybersicherheitsnachweise werden damit zu einem wesentlichen Bestandteil der Konformitätsbewertung und CE-Kennzeichnung von Produkten mit digitalen Elementen.
Die technische Dokumentation muss vor dem Inverkehrbringen des Produkts erstellt und grundsätzlich mindestens zehn Jahre aufbewahrt werden.
Welche Regelwerke sind relevant?
- Cyber Resilience Act (CRA)
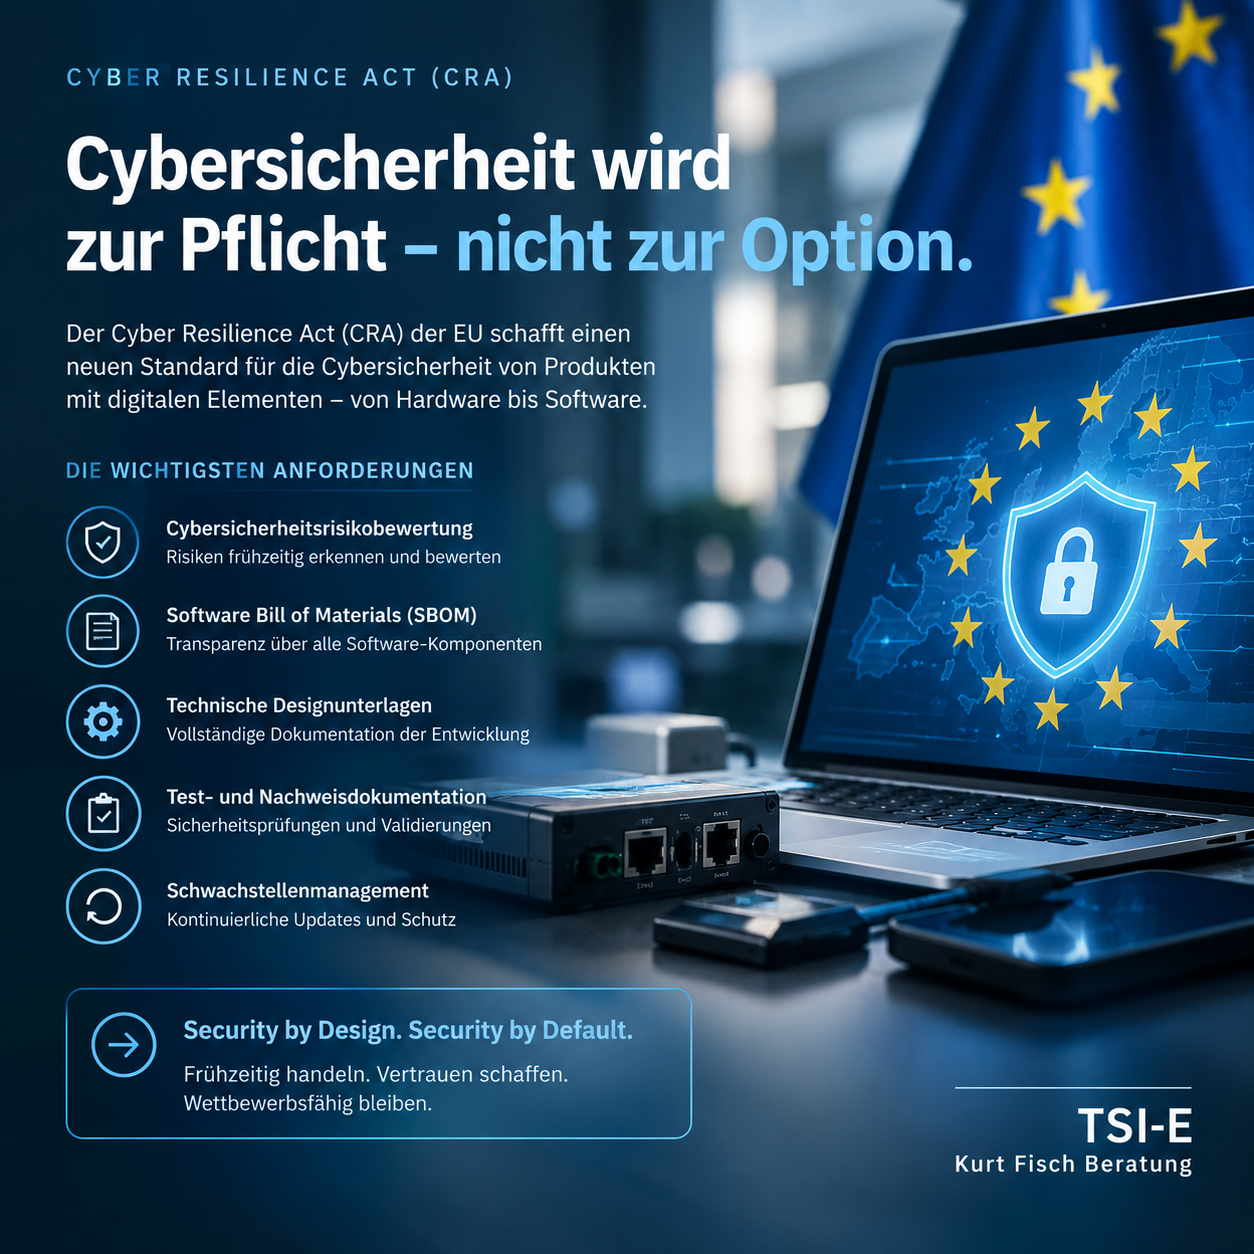
Der CRA betrifft grundsätzlich Produkte mit digitalen Elementen, sowohl Hardware als auch Software. Zu den relevanten Nachweisen können unter anderem eine Cybersicherheitsrisikobewertung, eine Software-Stückliste (SBOM), technische Designunterlagen sowie entsprechende Test- und Nachweisdokumentationen gehören.
- EU-Maschinenverordnung
Die Maschinenverordnung fordert ab ihrer vollständigen Anwendbarkeit entsprechende Nachweise zu Cybersicherheitsmaßnahmen innerhalb der technischen Dokumentation von Maschinen.
- NIS-2-Umsetzung in Deutschland
Für die von den entsprechenden Regelungen erfassten Unternehmen ergeben sich zusätzliche Anforderungen an die Dokumentation und den Nachweis von Cybersicherheitsmaßnahmen.
- Weitere relevante Vorgaben
Je nach Produkt, Einsatzbereich und Risikoprofil können darüber hinaus beispielsweise das Produktsicherheitsgesetz (ProdSG), die DSGVO, insbesondere Art. 32, sowie die TRBS 1115 weitere Anforderungen an die technische Dokumentation und Cybersicherheit stellen.
Anmerkung
Die Einhaltung dieser Anforderungen ist für den zukünftigen Marktzugang von erheblicher Bedeutung. Bei Verstößen gegen den CRA können erhebliche Sanktionen drohen, die je nach Verstoß bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes betragen können.
Da die Analyse und Überarbeitung einer umfassenden technischen Dokumentation mehrere Monate in Anspruch nehmen empfiehlt es sich, die produktspezifischen Anforderungen frühzeitig zu prüfen und mögliche Lücken rechtzeitig zu identifizieren.
Wenn Sie bereits ein konkretes Produkt oder eine bestimmte Produktgruppe im Fokus haben, kann ich die relevanten Anforderungen gerne entsprechend eingrenzen und Ihnen aufzeigen, welche Punkte für Ihre technische Dokumentation besonders relevant sind.