Kategorie: Geschäftsleitung

  • NIS-2-Umsetzung in Deutschland – kurz erklärt

    NIS-2-Umsetzung in Deutschland – kurz erklärt

    Die NIS-2-Richtlinie ist eine EU-weite Vorgabe zur Verbesserung der Cybersicherheit. Deutschland hat sie inzwischen in nationales Recht umgesetzt: Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Der zentrale Teil der Umsetzung steckt im neuen BSI-Gesetz (BSIG).

    Wen betrifft NIS-2?

    Betroffen sind insbesondere Unternehmen und Organisationen aus bestimmten kritischen bzw. wichtigen Sektoren, beispielsweise:

    • Energie
    • Wasser
    • Verkehr
    • Gesundheitswesen
    • Banken und Finanzmarktinfrastrukturen
    • digitale Infrastruktur
    • IT- und Managed-Service-Dienstleister
    • öffentliche Verwaltung
    • bestimmte Hersteller und Produzenten
    • Abfallwirtschaft
    • Post und Kurierdienste
    • Lebensmittelproduktion und -verarbeitung

    Entscheidend ist nicht allein die Branche. Sektor, konkrete Tätigkeit, Unternehmensgröße und teilweise weitere Kriterien bestimmen, ob ein Unternehmen als „besonders wichtige Einrichtung“ oder „wichtige Einrichtung“ gilt.

    Was müssen betroffene Unternehmen tun?

    Im Kern gibt es vier große Pflichten:

    1. Cybersicherheitsrisiken systematisch managen

    Das Unternehmen muss angemessene technische und organisatorische Maßnahmen etablieren. Dazu gehören unter anderem:

    • Risikoanalyse
    • Incident Response
    • Backup und Wiederherstellung
    • Krisenmanagement
    • Lieferkettensicherheit
    • sichere Entwicklung und Wartung von IT
    • Schwachstellenmanagement
    • Zugriffskontrolle und Verschlüsselung
    • Schulungen und Sicherheitskonzepte

    Diese Anforderungen ergeben sich insbesondere aus § 30 BSIG.

    2. Sicherheitsvorfälle melden

    Bei einem erheblichen Sicherheitsvorfall gelten gestufte Meldepflichten. Die erste Meldung muss grundsätzlich innerhalb von 24 Stunden nach Kenntniserlangung erfolgen. Danach folgen weitere Informationen bzw. eine Abschlussmeldung.

    3. Registrierung beim BSI

    Betroffene Einrichtungen müssen sich grundsätzlich beim BSI registrieren. Die Registrierung erfolgt über das dafür vorgesehene BSI-Portal. Nach § 33 BSIG gilt grundsätzlich eine Frist von drei Monaten, nachdem die Einrichtung erstmals bzw. erneut unter die entsprechende Einstufung fällt.

    4. Geschäftsleitung trägt Verantwortung

    Die Geschäftsleitung ist nicht außen vor: Sie muss die erforderlichen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Außerdem besteht eine regelmäßige Schulungspflicht für die Geschäftsleitung. Bei Pflichtverletzungen sieht das Gesetz unter bestimmten Voraussetzungen eine Haftung vor.

    „Wichtig“ vs. „besonders wichtig“

    Das BSIG unterscheidet insbesondere zwischen wichtigen Einrichtungen und besonders wichtigen Einrichtungen. Für beide gelten wesentliche Anforderungen an Risikomanagement und Meldepflichten, allerdings unterscheiden sich beispielsweise Aufsichts- und Nachweismöglichkeiten.

    Für Unternehmen bedeutet das praktisch:

    Zuerst Betroffenheit feststellen → anschließend konkrete Pflichten bestimmen → dann Sicherheitsniveau und Nachweise aufbauen.

    Was bedeutet das praktisch für ein Unternehmen?

    Eine sinnvolle NIS-2-Umsetzung lässt sich beispielsweise in diese Reihenfolge bringen:

    1. Betroffenheitsprüfung

    Ist das Unternehmen überhaupt vom BSIG/NIS-2 erfasst?

    2. Einstufung

    Welche Einrichtungskategorie und welcher Sektor liegen vor?

    3. Gap-Analyse

    Welche bestehenden Sicherheitsmaßnahmen entsprechen bereits den Anforderungen und wo bestehen Lücken?

    4. Maßnahmenplan

    Priorisierung von Risiken, technischen Maßnahmen, organisatorischen Prozessen und Verantwortlichkeiten.

    5. Incident-Management

    Sicherstellen, dass ein erheblicher Cybervorfall erkannt, bewertet, intern eskaliert und fristgerecht gemeldet werden kann.

    6. Dokumentation und Nachweise

    Nicht nur Maßnahmen umsetzen, sondern deren Umsetzung nachvollziehbar dokumentieren.

    7. Geschäftsleitung einbinden

    Verantwortlichkeiten, Überwachung und Schulungen auf Leitungsebene etablieren.

    Wichtig dabei: NIS-2 ist kein einzelnes IT-Projekt und auch kein Zertifikat. Es geht um ein dauerhaftes Cybersecurity-Risikomanagement innerhalb der Organisation. Das Gesetz verlangt ausdrücklich geeignete, verhältnismäßige und wirksame Maßnahmen und deren Dokumentation.

    Aktueller Stand 2026

    Die deutsche Umsetzung ist bereits geltendes Recht. Es handelt sich also nicht mehr lediglich um eine bevorstehende Gesetzesänderung. Das BSIG ist seit Dezember 2025 in Kraft und wurde 2026 bereits weiter geändert.

    Wenn du möchtest, kann ich dir als Nächstes auch eine konkrete NIS-2-Checkliste für deutsche Unternehmen erstellen – inklusive Betroffenheitsprüfung, Pflichten, Fristen und den wichtigsten technischen/organisatorischen Maßnahmen.
  • 11. September 2026 – Erste Meldepflichten nach dem Cyber Resilience Act

    11. September 2026 – Erste Meldepflichten nach dem Cyber Resilience Act

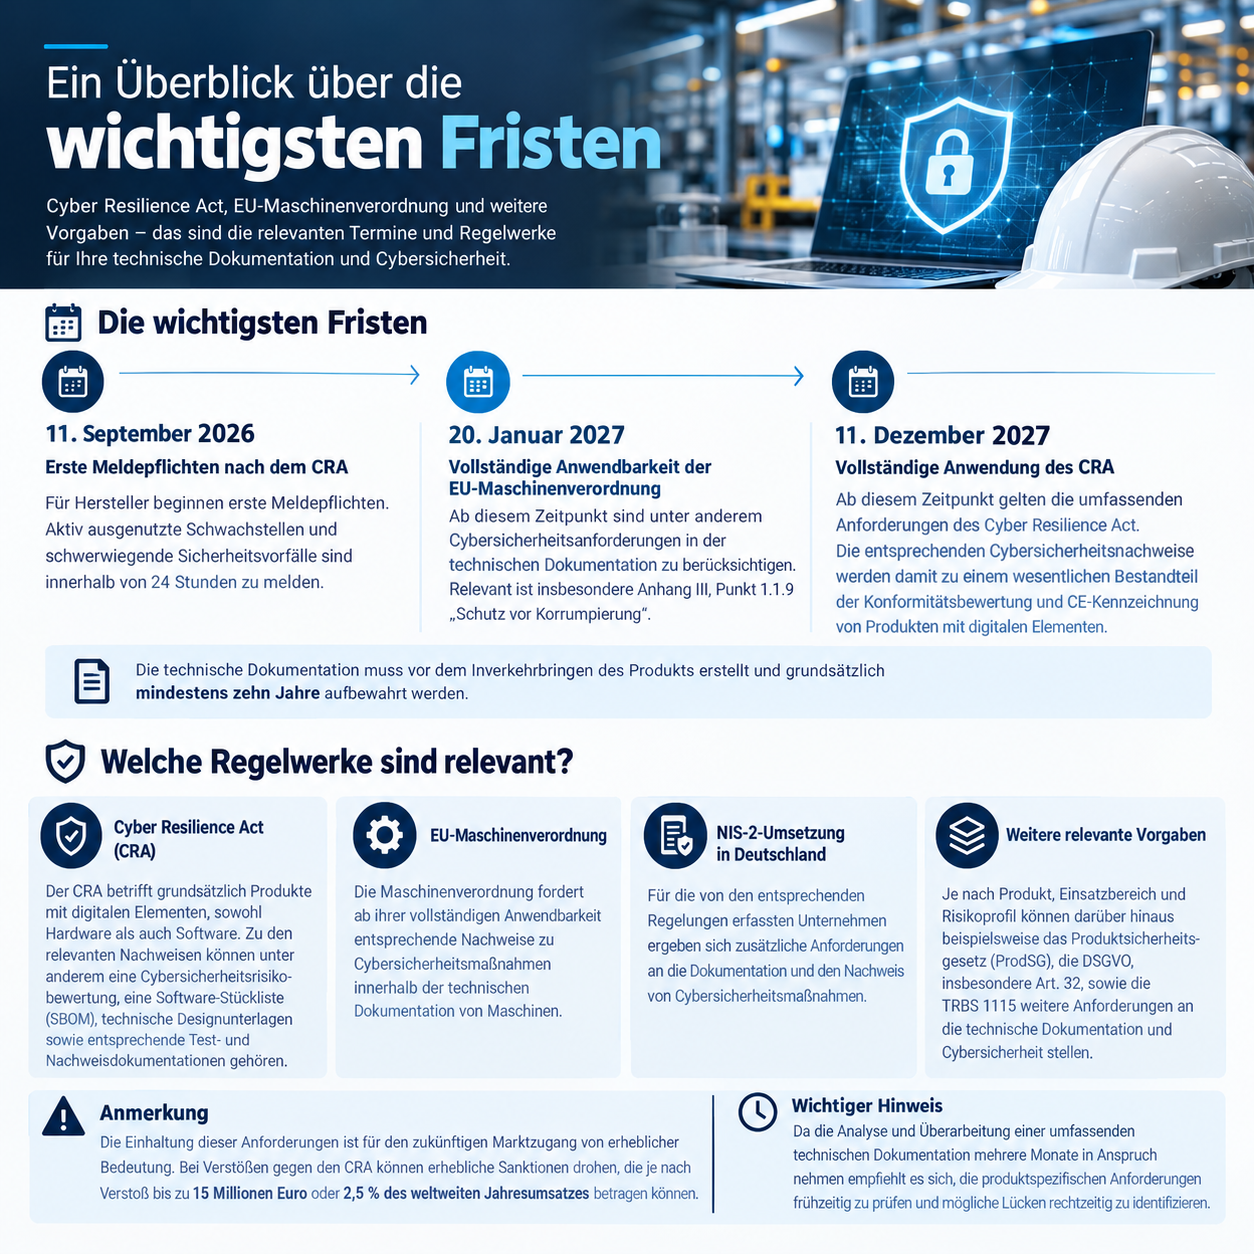
    Die wichtigsten Fristen im Überblick

    • 11. September 2026 – Erste Meldepflichten nach dem CRA
      Für Hersteller beginnen erste Meldepflichten. Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle sind innerhalb von 24 Stunden zu melden.
    • 20. Januar 2027 – Vollständige Anwendbarkeit der EU-Maschinenverordnung
      Ab diesem Zeitpunkt sind unter anderem Cybersicherheitsanforderungen in der technischen Dokumentation zu berücksichtigen. Relevant ist insbesondere Anhang III, Punkt 1.1.9 „Schutz vor Korrumpierung“.
    • 11. Dezember 2027 – Vollständige Anwendung des CRA
      Ab diesem Zeitpunkt gelten die umfassenden Anforderungen des Cyber Resilience Act. Die entsprechenden Cybersicherheitsnachweise werden damit zu einem wesentlichen Bestandteil der Konformitätsbewertung und CE-Kennzeichnung von Produkten mit digitalen Elementen.

    Die technische Dokumentation muss vor dem Inverkehrbringen des Produkts erstellt und grundsätzlich mindestens zehn Jahre aufbewahrt werden.

    Welche Regelwerke sind relevant?

    • Cyber Resilience Act (CRA)
      Der CRA betrifft grundsätzlich Produkte mit digitalen Elementen, sowohl Hardware als auch Software. Zu den relevanten Nachweisen können unter anderem eine Cybersicherheitsrisikobewertung, eine Software-Stückliste (SBOM), technische Designunterlagen sowie entsprechende Test- und Nachweisdokumentationen gehören.
    • EU-Maschinenverordnung
      Die Maschinenverordnung fordert ab ihrer vollständigen Anwendbarkeit entsprechende Nachweise zu Cybersicherheitsmaßnahmen innerhalb der technischen Dokumentation von Maschinen.
    • NIS-2-Umsetzung in Deutschland
      Für die von den entsprechenden Regelungen erfassten Unternehmen ergeben sich zusätzliche Anforderungen an die Dokumentation und den Nachweis von Cybersicherheitsmaßnahmen.
    • Weitere relevante Vorgaben
      Je nach Produkt, Einsatzbereich und Risikoprofil können darüber hinaus beispielsweise das Produktsicherheitsgesetz (ProdSG), die DSGVO, insbesondere Art. 32, sowie die TRBS 1115 weitere Anforderungen an die technische Dokumentation und Cybersicherheit stellen.

    Anmerkung

    Die Einhaltung dieser Anforderungen ist für den zukünftigen Marktzugang von erheblicher Bedeutung. Bei Verstößen gegen den CRA können erhebliche Sanktionen drohen, die je nach Verstoß bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes betragen können.

    Da die Analyse und Überarbeitung einer umfassenden technischen Dokumentation mehrere Monate in Anspruch nehmen empfiehlt es sich, die produktspezifischen Anforderungen frühzeitig zu prüfen und mögliche Lücken rechtzeitig zu identifizieren.

    Wenn Sie bereits ein konkretes Produkt oder eine bestimmte Produktgruppe im Fokus haben, kann ich die relevanten Anforderungen gerne entsprechend eingrenzen und Ihnen aufzeigen, welche Punkte für Ihre technische Dokumentation besonders relevant sind.

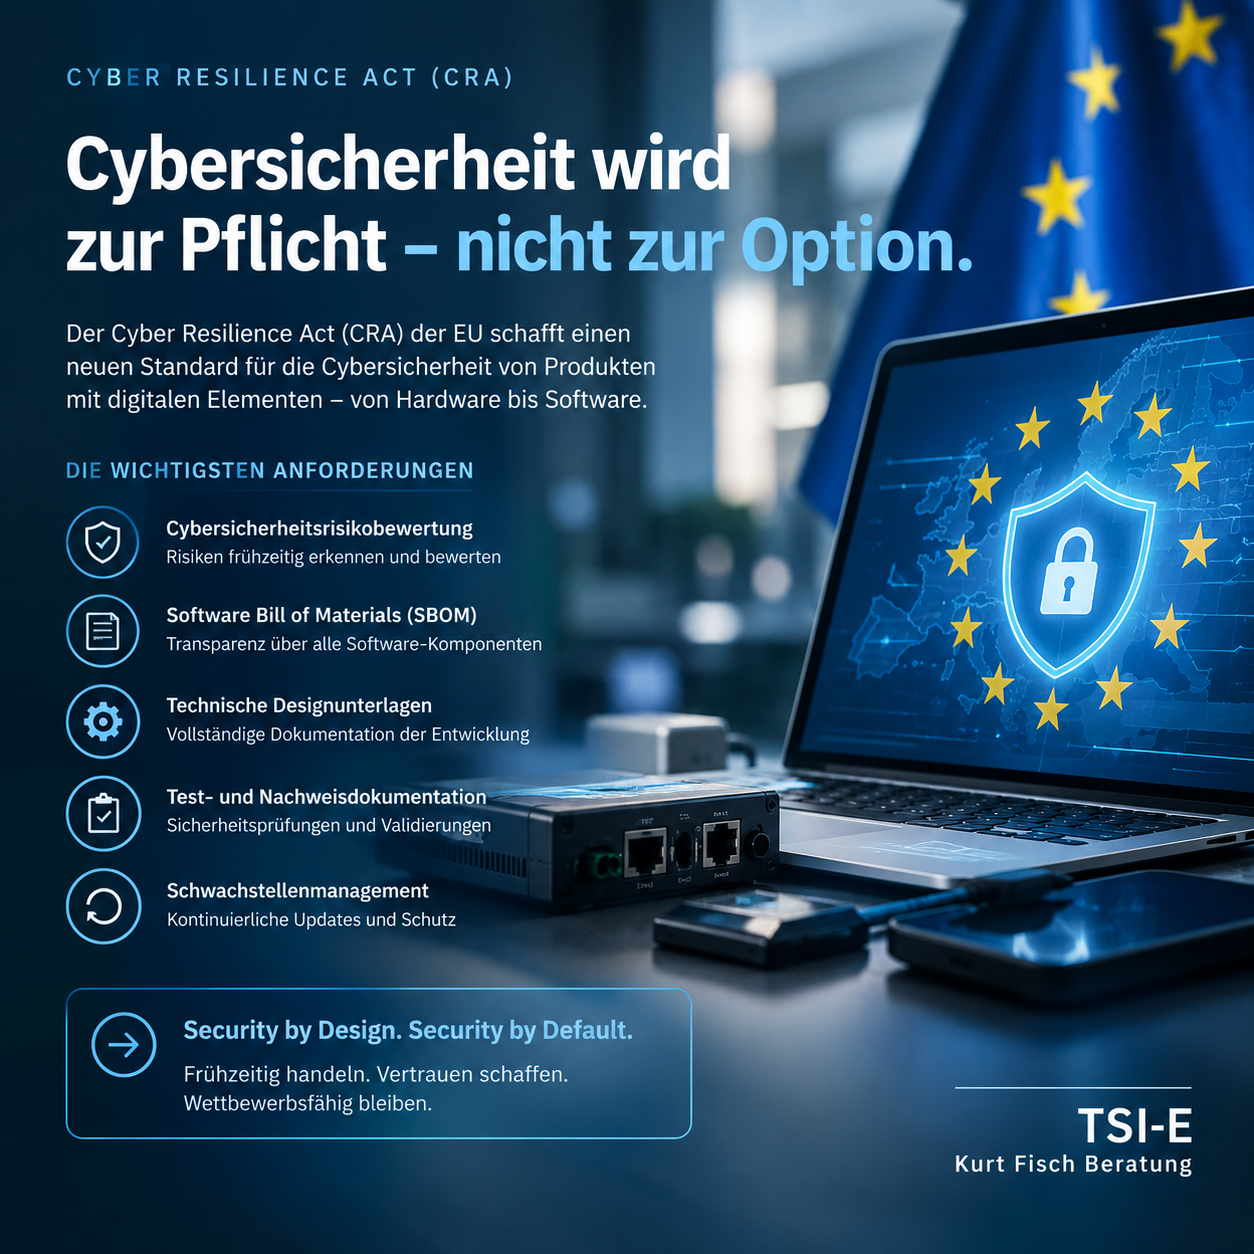
  • Cyber Resilience Act (CRA): Cybersicherheit wird zur Pflicht – nicht zur Option.

    Cyber Resilience Act (CRA): Cybersicherheit wird zur Pflicht – nicht zur Option.

    Mit dem Cyber Resilience Act (CRA) schafft die Europäische Union einen neuen Standard für die Cybersicherheit von Produkten mit digitalen Elementen. Betroffen sind sowohl Hardware als auch Software – vom IoT-Gerät über industrielle Steuerungen bis hin zu Anwendungen und Plattformen.

    Für Hersteller, Importeure und Inverkehrbringer bedeutet das: Cybersicherheit muss künftig bereits in der Entwicklung berücksichtigt und über den gesamten Produktlebenszyklus nachgewiesen werden.

    Zu den zentralen Anforderungen gehören unter anderem:

    • Durchführung einer fundierten Cybersicherheitsrisikobewertung
    • Erstellung einer Software Bill of Materials (SBOM) zur Transparenz aller Software-Komponenten
    • Vollständige technische Design- und Entwicklungsdokumentation
    • Dokumentierte Sicherheitsprüfungen, Testnachweise und Validierungen
    • Prozesse für Schwachstellenmanagement und Sicherheitsupdates

    Der CRA verfolgt das Prinzip „Security by Design“ und „Security by Default“. Unternehmen sind gefordert, Sicherheitsanforderungen nicht erst nachträglich umzusetzen, sondern von Beginn an in ihre Produkte und Entwicklungsprozesse zu integrieren.

    Wer sich frühzeitig vorbereitet, schafft nicht nur regulatorische Konformität, sondern stärkt auch Vertrauen, Produktqualität und Wettbewerbsfähigkeit im europäischen Markt.

    Cybersecurity Compliance ist damit kein reines IT-Thema mehr – sondern ein strategischer Bestandteil moderner Produktentwicklung.

TSI-E - Lösungen für Ihren Erfolg